Hoja de ruta de seguridad para Microsoft 365: plan de 90 días para pymes
Convierta las configuraciones de seguridad de Microsoft 365 en un plan que pueda terminar: una semana de investigación, tres fases de 30 días y una revisión mensual.
Una hoja de ruta de seguridad para Microsoft 365 convierte una lista de buenas configuraciones en un plan que su oficina realmente puede terminar: proteger el inicio de sesión en los primeros 30 días, pasar a políticas de acceso condicional bien diseñadas y reforzar el correo entre los días 31 y 60, y agregar cumplimiento de equipos y controles de datos antes del día 90. Después, una revisión mensual corta evita que el tenant se desordene. Esta guía cubre el orden, el diseño de las políticas y la rutina de revisión.
Si busca el qué (cada configuración y por qué importa), empiece por nuestro artículo complementario, configuraciones de seguridad de Microsoft 365 que toda pequeña empresa debe activar. Este es el cómo y cuándo.
Puntos clave
- Dedique una semana a investigar antes de cambiar nada: licencias, administradores, inicios de sesión heredados, equipos, remitentes de correo y una foto inicial de Secure Score.
- Cree dos cuentas de acceso de emergencia antes de que exista cualquier política de acceso condicional.
- Diseñe el acceso condicional como un conjunto pequeño de políticas con nombre; pruebe cada una en modo de solo informe antes de aplicarla.
- Use Secure Score como lista de clasificación: implementar, cubrir con una alternativa, aceptar el riesgo por escrito o marcar como no aplica.
- Cierre con una revisión mensual de 30 minutos para que la configuración sobreviva a cambios de personal, aplicaciones nuevas y actualizaciones de Microsoft.
Semana 0: investigar antes de cambiar
La mayoría de los bloqueos y procesos rotos durante un endurecimiento vienen de sorpresas: un escáner que todavía usa autenticación básica, un proveedor antiguo con rol de Administrador global, una aplicación que alguien aprobó hace años. Use la primera semana para mirar, no para cambiar.
| Qué recopilar | Dónde encontrarlo | Por qué importa |
|---|---|---|
| Licencias por usuario | Centro de administración de Microsoft 365 › Facturación › Licencias | Define si puede usar acceso condicional, Intune y Defender para Office 365 |
| Cada asignación de rol de administrador | Centro de administración de Entra › Roles y administradores | Los administradores desconocidos son lo primero que se elimina |
| Inicios de sesión heredados | Registros de inicio de sesión de Entra, filtrados por aplicación cliente | Muestra qué se romperá al bloquear la autenticación heredada |
| Equipos y sus dueños | Intune o Entra › Dispositivos | Necesario antes de exigir equipos compatibles |
| Servicios que envían correo con su dominio | Registros DNS, informes DMARC, lista de proveedores | Necesario antes de ajustar SPF y DMARC |
| Aplicaciones empresariales con consentimiento | Entra › Aplicaciones empresariales | Revela apps con acceso al correo o a los archivos |
| Foto de Secure Score | Portal de Microsoft Defender › Secure Score | Su punto de partida para medir el avance |
Anote todo en una hoja compartida. Será el registro de cambios de los próximos 90 días.
Días 1–30: proteger el inicio de sesión
Primero, dos cuentas de acceso de emergencia
Las cuentas de acceso de emergencia ("break-glass") existen para que una política mal hecha, una falla de su método de MFA o la salida de un administrador nunca lo dejen fuera de su propio tenant. Diséñelas con cuidado:
- Dos cuentas, solo en la nube, con el dominio
.onmicrosoft.com, sin vínculo con el teléfono ni el buzón de ninguna persona. - Con el rol de Administrador global asignado de forma permanente y usadas solo en una emergencia.
- Protegidas con MFA resistente al phishing, como llaves de seguridad FIDO2, ya que Microsoft ahora exige MFA para entrar a sus portales de administración. Guarde las llaves en dos lugares seguros distintos. En el sur de Florida, asegúrese de que uno de ellos siga accesible si la oficina cierra por una tormenta.
- Incluidas en un grupo dedicado que queda excluido de todas las políticas de acceso condicional.
- Vigiladas: configure una alerta ante cualquier inicio de sesión con esas cuentas, con las herramientas que permita su licencia, y pruébelas de forma periódica.
Ordenar a los administradores
Dé a cada administrador una cuenta de administración separada y solo en la nube, quite los roles que nadie pueda justificar y reemplace el rol de Administrador global por roles más acotados (Administrador de usuarios, de Exchange o del departamento de soporte) siempre que se pueda. Microsoft recomienda mantener pocos administradores globales. Si tiene Entra ID P2, coloque los roles de administración restantes detrás de Privileged Identity Management para que se activen solo cuando hagan falta.
Activar MFA con un plan de comunicación
Si no tiene Entra ID P1, active ahora los valores predeterminados de seguridad: exigen el registro de MFA para todos y bloquean la autenticación heredada con un solo interruptor. Si tiene P1, puede mantenerlos activos durante esta fase y reemplazarlos por políticas diseñadas en la fase dos.
Envíe un aviso breve en inglés y en español unos días antes: qué cambia, cuándo, cómo instalar Microsoft Authenticator y a quién llamar. Los equipos bilingües de Doral o Hialeah adoptan MFA más rápido cuando las instrucciones llegan en el idioma que usan en el trabajo. Programe el cambio lejos de la nómina, del cierre de mes o de una vigilancia de huracán.
Encontrar los inicios de sesión heredados
Filtre los registros de inicio de sesión por aplicación cliente para ver los clientes heredados (POP, IMAP, SMTP, clientes antiguos de Exchange). Lo típico son impresoras multifunción, software contable que envía facturas por correo y teléfonos viejos. Pase cada uno a un método compatible (autenticación moderna, un conector de retransmisión SMTP u otro servicio de envío) y anótelo en la hoja.
Días 31–60: diseñar el acceso condicional y reforzar el correo
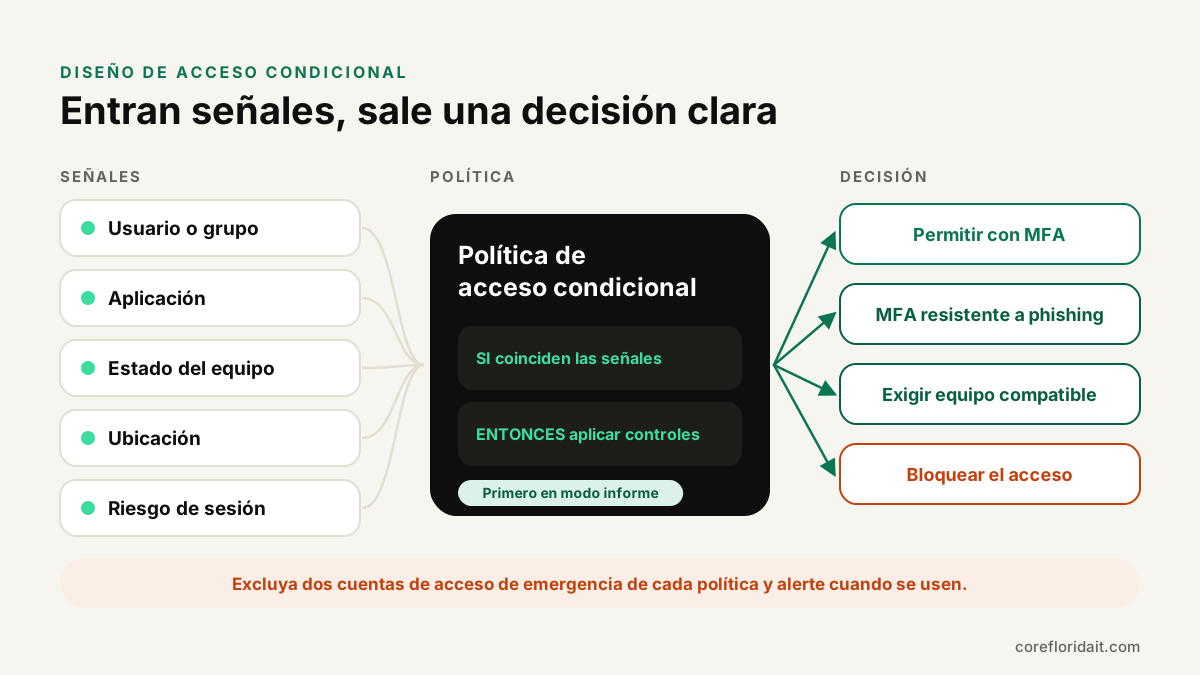
Un conjunto pequeño de políticas con nombre
El acceso condicional funciona mejor como un puñado de políticas claras, cada una con una sola función, que como una regla gigante. Use una convención de nombres que muestre de un vistazo el alcance, el destino y la acción:
| Política | Asignada a | Destino | Control |
|---|---|---|---|
| CA001-Todos-TodasApps-ExigirMFA | Todos, excepto el grupo de emergencia | Todos los recursos | Exigir MFA |
| CA002-Todos-BloquearHeredada | Todos, excepto el grupo de emergencia | Aplicaciones cliente heredadas | Bloquear |
| CA003-Admins-MFAResistente | Roles de administrador | Todos los recursos | Fuerza de autenticación: resistente al phishing |
| CA004-Todos-RegistroSeguroMFA | Todos | Registro de información de seguridad | Exigir MFA o ubicación de confianza |
| CA005-Invitados-ExigirMFA | Invitados y usuarios externos | Todos los recursos | Exigir MFA |
| CA006-Personal-EquipoCompatible | Grupo del personal | Aplicaciones de Office 365 | Exigir equipo compatible (se activa en la fase tres) |
Con Entra ID P2 puede agregar políticas basadas en riesgo (por ejemplo, exigir MFA cuando un inicio de sesión se marca como riesgoso). Microsoft también puede crear sus propias políticas administradas en su tenant; revíselas en lugar de ignorarlas.
Solo informe, What If y luego activar
- Cree cada política en modo de solo informe.
- Use la herramienta What If para probar usuarios concretos, incluida una cuenta de emergencia, a la que no debería aplicarse ninguna política.
- Observe los resultados del modo informe en los registros de inicio de sesión durante al menos una semana.
- Active la política y solo entonces desactive los valores predeterminados de seguridad, si los usaba. Nunca deje un período sin ninguna de las dos protecciones.
Lleve un registro de cada cambio de política: fecha, quién lo hizo y por qué. Cuando algo falle un lunes por la mañana, ese registro acorta la solución.
Correo y consentimiento de aplicaciones
En esta misma fase, aplique la directiva de seguridad preestablecida Estándar de Defender para Office 365 (Estricta para finanzas y dirección), confirme el etiquetado de remitentes externos y el bloqueo del reenvío automático externo, y lleve DMARC de p=none hacia p=quarantine cuando los informes muestren que todos los remitentes legítimos pasan. Luego restrinja el consentimiento de los usuarios a aplicaciones de terceros y active el flujo de consentimiento del administrador, para que las solicitudes lleguen a un administrador en lugar de aprobarse o bloquearse en silencio. La guía de configuraciones explica cada uno de estos pasos.
Días 61–90: equipos y datos
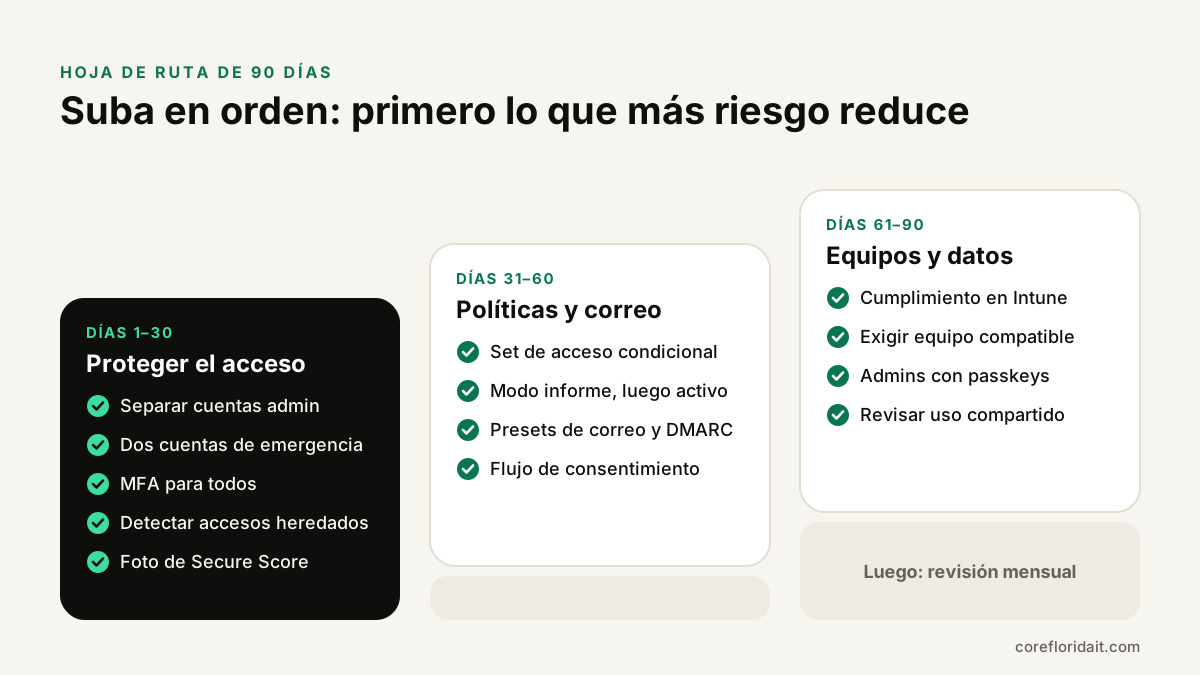
- Cumplimiento en Intune: defina qué es un equipo Windows o Mac sano (cifrado, versión de sistema compatible, Defender activo, bloqueo de pantalla). Inscriba los equipos de la empresa, corrija los que no cumplen y luego active CA006 para exigir un equipo compatible. Para teléfonos personales, use directivas de protección de aplicaciones en lugar de la inscripción completa. Nuestro servicio de Microsoft Intune cubre esta implementación.
- Administradores con MFA resistente al phishing: entregue llaves FIDO2 o passkeys a los administradores y aplique CA003. Vea nuestra guía sobre passkeys para empresas.
- Revisión del uso compartido: revise el nivel de uso compartido de SharePoint y OneDrive, desactive los vínculos "Cualquier persona" si es posible, haga que el acceso de invitados expire y revise qué sitios tienen usuarios externos.
- Auditoría: confirme que el registro de auditoría unificado está activo y que alguien sabe buscar en él.
Un flujo de Secure Score que no persigue puntos
Secure Score es útil porque enumera acciones concretas y mide el avance. Se vuelve dañino cuando la meta pasa a ser el número. Clasifique cada recomendación en uno de cuatro resultados:
| Resultado | Cuándo usarlo | Qué registrar |
|---|---|---|
| Implementar | Encaja con su negocio y su licencia | Responsable, fecha objetivo, nombre de la política |
| Resuelto con una alternativa | Cumple el objetivo de otra forma | Qué control lo cubre |
| Riesgo aceptado | No encaja y entiende lo que implica | Motivo, quién lo aprobó, fecha de revisión |
| No aplica | La función no se usa en su tenant | Nota breve |
Actualice el estado en el portal de Defender para que la puntuación refleje sus decisiones reales y guarde los motivos en el registro de cambios. En firmas reguladas, como las de contadores alcanzadas por la Regla de Salvaguardas de la FTC, esos registros también ayudan a demostrar que su programa de seguridad es deliberado. Vea soporte de TI para firmas de contadores.
La revisión mensual (30 minutos)
| Revisión | Dónde | Qué buscar |
|---|---|---|
| Inicios de sesión de emergencia | Registros de inicio de sesión, alertas | Cualquier uso |
| Cambios en roles de administrador | Registro de auditoría de Entra | Asignaciones nuevas o sin explicación |
| Cambios de acceso condicional | Registro de auditoría de Entra | Políticas editadas, desactivadas o nuevas exclusiones |
| Intentos con autenticación heredada | Registros de inicio de sesión | Equipos o apps nuevos que intentan autenticación básica |
| Usuarios sin métodos de MFA | Actividad de métodos de autenticación | Empleados nuevos que nunca se registraron |
| Nuevos consentimientos de apps | Aplicaciones empresariales | Apps con permisos de correo o archivos |
| Equipos que no cumplen | Intune | Equipos atascados fuera de cumplimiento |
| Secure Score | Portal de Defender | Recomendaciones nuevas de Microsoft |
| Informes DMARC | Buzón o herramienta de informes DMARC | Remitentes nuevos que fallan la autenticación |
Haga también una revisión rápida de bajas: a cada persona que salió en el mes se le debe bloquear el inicio de sesión, revocar las sesiones y quitar las licencias.
Errores comunes
- Crear políticas de acceso condicional antes de que existan las cuentas de emergencia.
- Desactivar los valores predeterminados de seguridad el mismo día en que se crean las políticas, sin período de solo informe.
- Usar un gran grupo de exclusión para "los que se quejaron", que poco a poco vacía las políticas.
- Tomar una puntuación alta de Secure Score como prueba de seguridad mientras nadie vigila las cuentas de emergencia.
- Ejecutar el plan una vez y no volver a revisarlo.
Preguntas frecuentes
¿Una pequeña empresa puede seguir esta hoja de ruta sin Business Premium?
En parte. Los días 1–30 y la mayoría de los pasos de correo y consentimiento funcionan en cualquier plan con los valores predeterminados de seguridad. El acceso condicional necesita Entra ID P1 y el cumplimiento de equipos necesita Intune; ambos vienen en Business Premium y también se venden como complementos.
¿Por qué 90 días y no un fin de semana?
Cada fase necesita tiempo de observación: resultados del modo informe, informes DMARC y corrección de equipos. Apurar esos pasos es la forma en que las oficinas dejan afuera a su personal o pierden correo legítimo.
¿Quién debe encargarse de la revisión mensual?
Alguien con acceso de administrador y autoridad para hacer preguntas, normalmente un responsable interno de TI o su proveedor de TI administrada, con un resumen para el dueño o el gerente de la oficina.
¿Qué pasa si una política bloquea a los usuarios?
Inicie sesión con una cuenta de emergencia, devuelva la política al modo de solo informe, revise en el registro de inicio de sesión el motivo y corrija la causa antes de volver a activarla.
Empiece su plan de 90 días
Core Florida IT ejecuta esta hoja de ruta para firmas profesionales en Brickell, Coral Gables, Fort Lauderdale y en todo Estados Unidos, y mantiene la revisión mensual como parte de nuestros servicios de ciberseguridad y soporte de TI administrado. Solicite una evaluación de TI gratuita y empezamos con la investigación de la semana 0 en su tenant.
Fuentes
- Microsoft Learn: Valores predeterminados de seguridad en Microsoft Entra ID
- Microsoft Learn: Planear una implementación de acceso condicional
- Microsoft Learn: Modo de solo informe del acceso condicional
- Microsoft Learn: Administrar cuentas de acceso de emergencia
- Microsoft Learn: Fuerzas de autenticación
- Microsoft Learn: Microsoft Secure Score
- CISA: Proyecto Secure Cloud Business Applications (SCuBA)