EDR vs antivirus: lo que una pequeña empresa realmente necesita (y quién vigila las alertas)
El antivirus bloquea archivos conocidos; el EDR detecta comportamientos de ataque y permite aislar un equipo a distancia. Compare AV, EDR, MDR y XDR y vea qué importa de verdad.
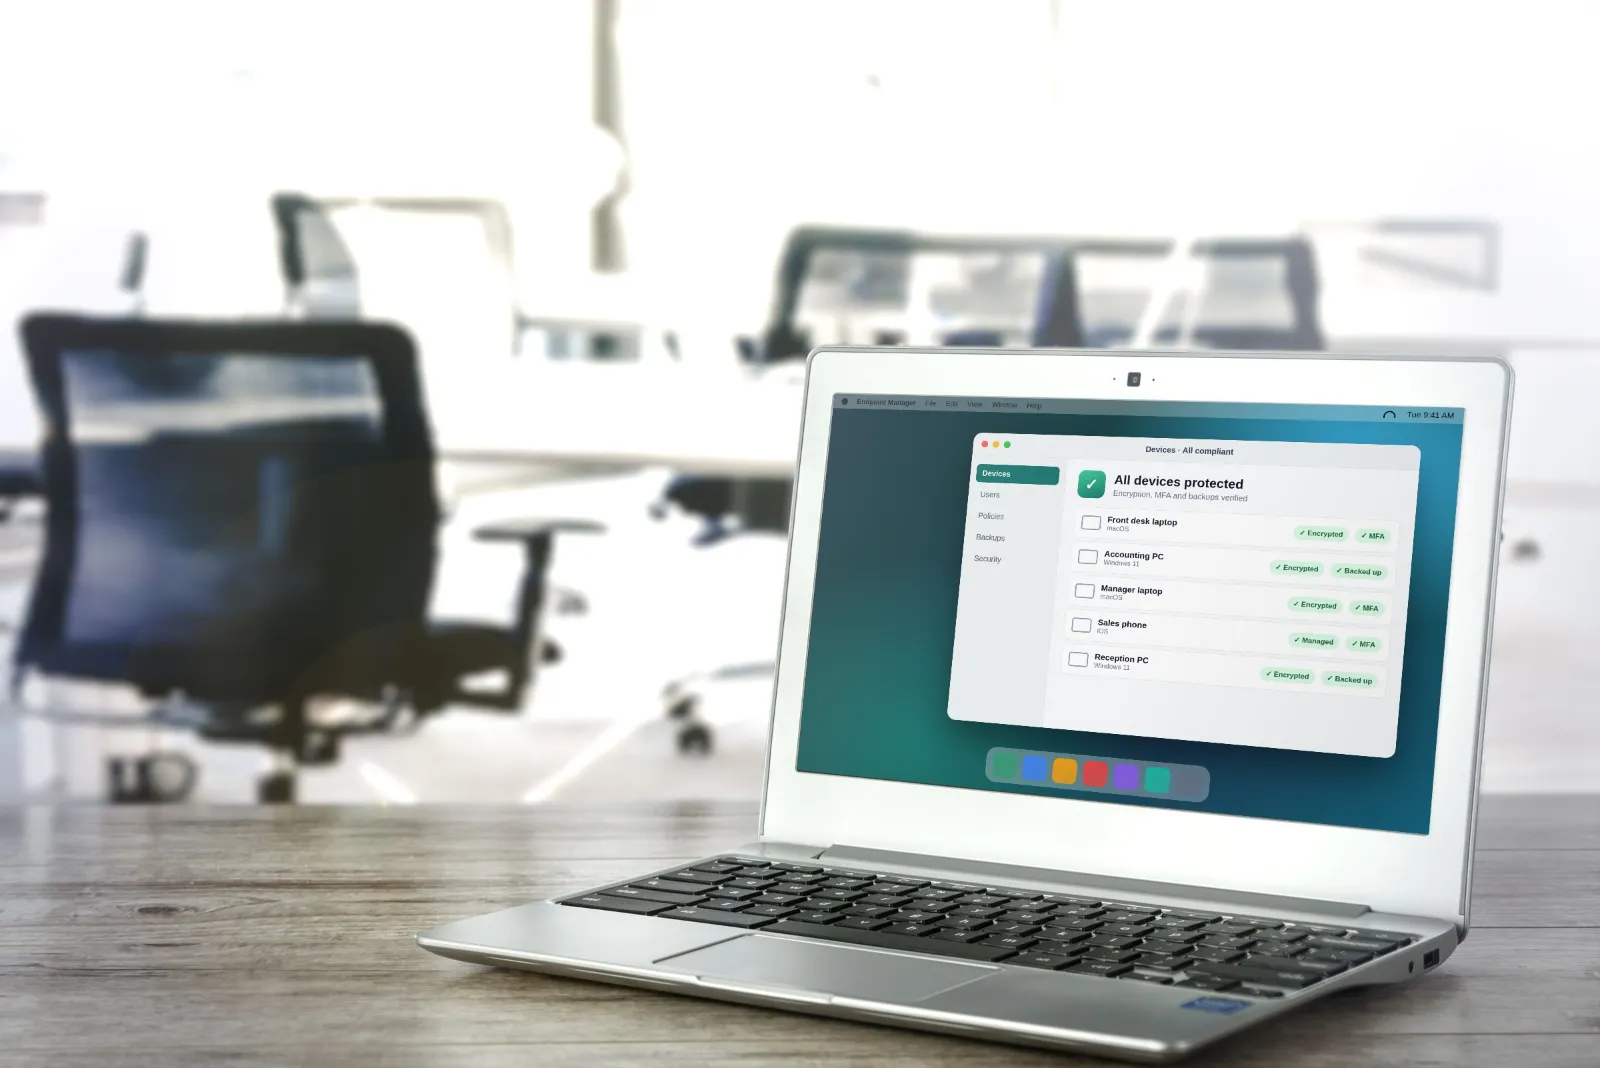
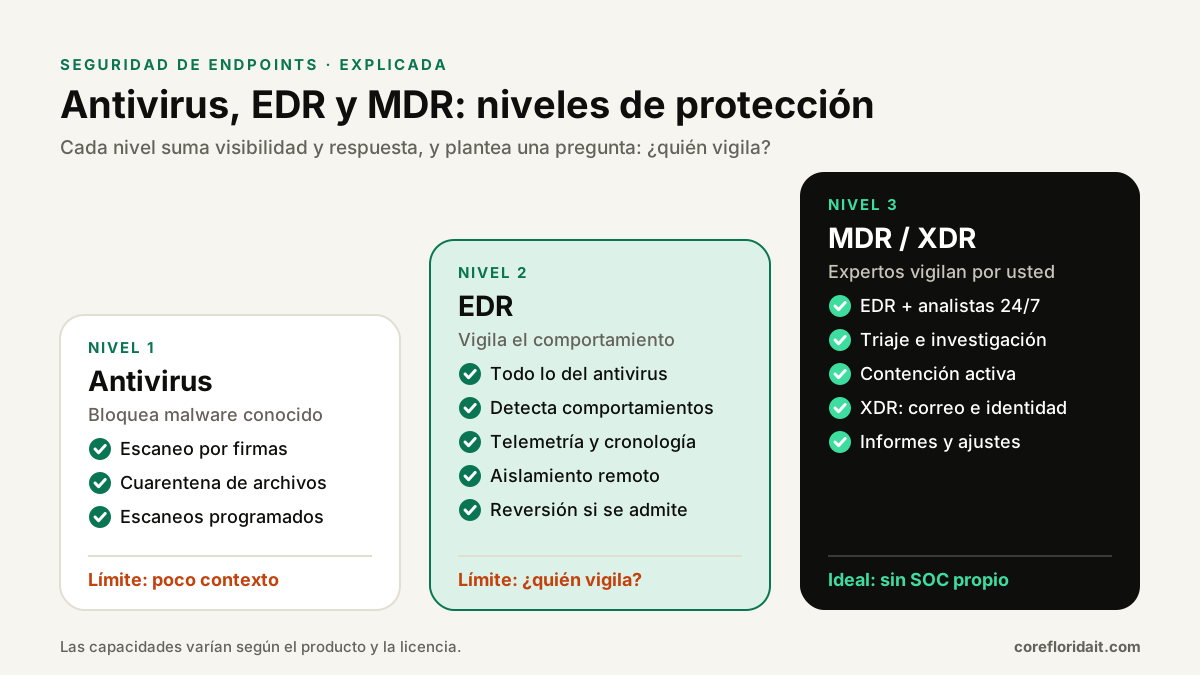
La diferencia entre EDR y antivirus se resume así: el antivirus tradicional intenta bloquear archivos maliciosos conocidos, mientras que la detección y respuesta en endpoints (EDR) registra lo que ocurre en cada equipo, identifica comportamientos de ataque y permite aislar y reparar una máquina comprometida a distancia. El MDR agrega la pieza que muchas pymes pasan por alto: un equipo de personas que vigila esas alertas a toda hora. Para la mayoría de las empresas con datos sensibles de clientes, EDR ya es lo mínimo; la verdadera decisión es quién responde cuando salta una alerta.
Puntos clave
- El antivirus responde "¿este archivo es malicioso conocido?". El EDR responde "¿algo en este equipo se comporta como un ataque y qué tocó?".
- El EDR vale lo que vale la persona que lo vigila. Una alerta a las 2 a. m. de un sábado necesita a alguien que actúe.
- El MDR (detección y respuesta gestionada) pone analistas humanos detrás de la herramienta; el XDR extiende la detección al correo, la identidad y las aplicaciones en la nube.
- Microsoft Defender for Business y Defender for Endpoint son opciones habituales para empresas con Microsoft 365 y se despliegan bien con Intune.
- Los formularios de ciberseguros suelen preguntar por EDR, MFA, respaldos y monitoreo de alertas. Respóndalos con precisión.
Antivirus, EDR, MDR y XDR en palabras simples
El antivirus tradicional (AV) compara archivos con firmas y heurísticas y pone en cuarentena lo que reconoce. Sigue siendo útil, pero los ataques actuales muchas veces no dejan un archivo obviamente malicioso: los delincuentes entran con credenciales robadas, abusan de herramientas integradas como PowerShell o de software de acceso remoto, y se mueven sigilosamente entre equipos. Nada parece "un virus".
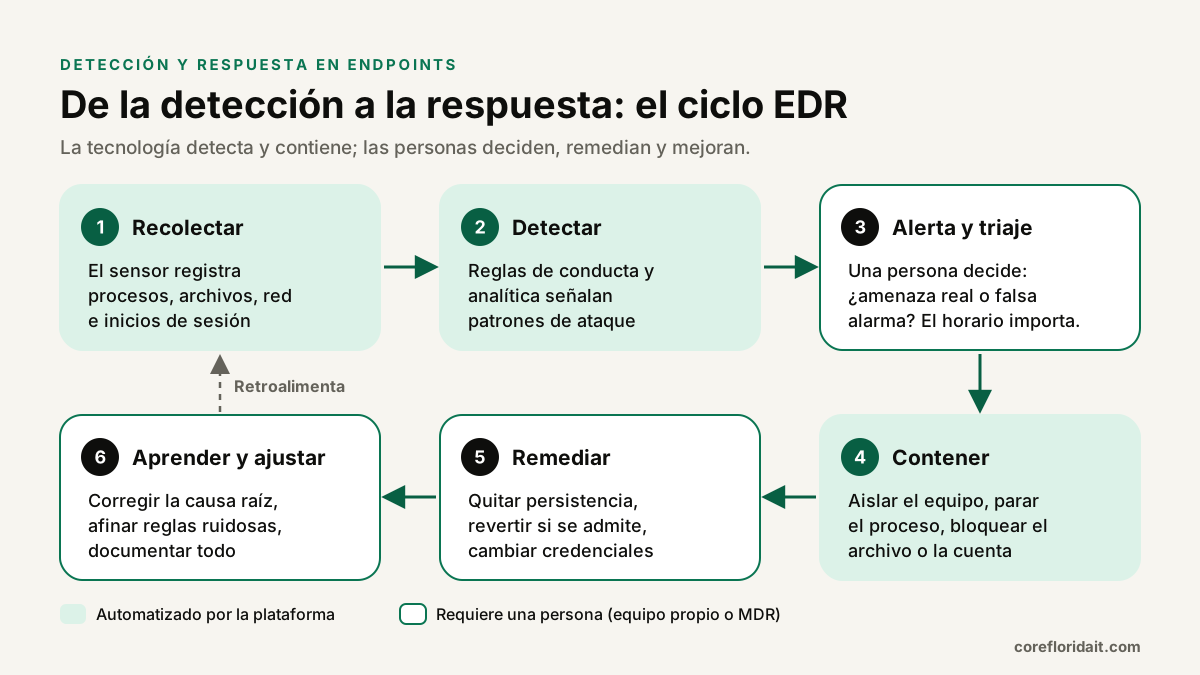
El EDR instala un sensor en cada equipo que registra de forma continua la ejecución de procesos, cambios en archivos, conexiones de red, modificaciones del registro e inicios de sesión, y envía esa telemetría a una consola en la nube. La lógica de detección analiza secuencias: un documento de Word que abre PowerShell, descarga un script y empieza a cifrar carpetas compartidas es una cadena de ataque, aunque cada archivo sea nuevo. Cuando salta una alerta, un administrador puede:
- Aislar el equipo de la red manteniendo abierta la conexión de administración.
- Detener procesos, poner archivos en cuarentena y bloquear indicadores en todos los equipos.
- Investigar la cronología exacta de lo que pasó antes y después de la alerta.
- Ejecutar investigación y remediación automáticas en las plataformas que lo admiten.
- Revertir cambios cuando el producto lo admite. Algunos productos pueden restaurar archivos cifrados por ransomware usando instantáneas. Depende del producto y nunca reemplaza a los respaldos.
El MDR es un servicio, no una categoría de producto: un equipo de operaciones de seguridad vigila sus alertas de EDR las 24 horas, las clasifica, contiene las amenazas y le explica lo ocurrido. El XDR (detección y respuesta extendida) correlaciona señales más allá de los equipos, como correo, identidades, aplicaciones en la nube y a veces firewalls, para que un ataque que empieza con un correo de phishing y un inicio de sesión riesgoso se vea como un solo incidente.
Comparación lado a lado
| Capacidad | Antivirus tradicional | EDR | Servicio MDR / XDR |
|---|---|---|---|
| Bloquea malware conocido | Sí | Sí (incluye AV de nueva generación) | Sí |
| Detecta ataques sin archivo o manuales | Limitado | Sí, por comportamiento | Sí, más búsqueda humana |
| Cronología del equipo para investigar | No | Sí | Sí, analizada por terceros |
| Aislamiento remoto de un equipo | No | Sí | Sí, a menudo lo hace el proveedor |
| Reversión tras ransomware | No | Algunos productos | Depende del EDR de base |
| Quién vigila las alertas | Usted (si alguien lo hace) | Usted o su proveedor de TI | Analistas dedicados, 24/7 |
| Señales de correo, identidad y nube | No | Solo endpoints | XDR: sí |
| Esfuerzo de ajuste | Bajo | Moderado | Compartido con el proveedor |
Cómo se ve el EDR con Microsoft Defender
Para empresas que ya usan Microsoft 365, la plataforma de Microsoft es un ejemplo natural. Microsoft Defender for Business está pensado para pequeñas y medianas empresas y viene incluido en Microsoft 365 Business Premium; Defender for Endpoint Plan 1 y Plan 2 apuntan a entornos más grandes o exigentes, y el Plan 2 suma funciones como búsqueda avanzada de amenazas y mayor retención de datos. Consulte la documentación vigente de Microsoft para conocer exactamente qué incluye su licencia, porque cambia con el tiempo. No publicamos precios; las licencias conviene compararlas según su cantidad real de usuarios.
Funciones que conviene activar, sea cual sea el plan:
- Protección contra alteraciones (tamper protection), para que ni un malware ni un administrador descuidado puedan apagar Defender.
- Reglas de reducción de la superficie de ataque (ASR), que bloquean técnicas comunes como que una aplicación de Office cree procesos hijos o el robo de credenciales desde LSASS. Empiece en modo auditoría.
- EDR en modo bloqueo, que permite al EDR de Defender detener artefactos maliciosos aunque otro antivirus sea el principal.
- Investigación y respuesta automatizadas, con el nivel de automatización que le resulte cómodo.
- Grupos de dispositivos y notificaciones, para que las personas indicadas se enteren de los incidentes graves.
Despliegue con Intune
Con Microsoft Intune, la incorporación se hace por políticas y no equipo por equipo:
- Conecte Defender for Endpoint con Intune desde el portal de Defender y active el conector en Intune.
- Cree una política de Seguridad de endpoints > Detección y respuesta de endpoints para incorporar equipos Windows y macOS.
- Cree políticas de Antivirus y de Reducción de la superficie de ataque; despliegue las reglas ASR en modo auditoría con un grupo piloto.
- Use directivas de cumplimiento con nivel de riesgo del dispositivo para que el acceso condicional bloquee equipos riesgosos en Microsoft 365.
- Revise el inventario en busca de equipos que nunca se incorporaron: laptops viejas, la PC de recepción o un servidor.
Para revisar un equipo Windows puntual:
<# ¿Defender está activo, protegido contra alteraciones y actualizado? #>
Get-MpComputerStatus | Select-Object AMRunningMode, RealTimeProtectionEnabled,
  IsTamperProtected, AntivirusSignatureLastUpdated

<# ¿El sensor de Defender for Endpoint (Sense) está en ejecución? #>
Get-Service -Name Sense | Select-Object Status, StartType
AMRunningMode debería indicar Normal (o EDR Block Mode / Passive Mode si otro antivirus es el principal). Los servidores requieren su propia incorporación y licencia; no asuma que el plan de estaciones de trabajo los cubre.
La pregunta más importante: ¿quién vigila las alertas?
El EDR genera alertas a cualquier hora, y los atacantes saben que los fines de semana, los feriados y los días alrededor de un huracán son cuando nadie mira. Antes de comprar, responda con honestidad:
- ¿Quién recibe las alertas graves de noche y los fines de semana?
- ¿Quién está autorizado a aislar la laptop del director financiero o un servidor en producción?
- ¿Qué pasa si esa persona está en un avión o la oficina cerró por una tormenta?
- ¿Dónde está el procedimiento escrito de incidentes y quién lo ha practicado?
Si la respuesta honesta es "nadie después de las 6 p. m.", considere un servicio MDR o un proveedor de TI gestionada que incluya monitoreo. La herramienta es la mitad de la solución; la otra mitad es una persona con autoridad y un plan.
Ajuste fino: que el EDR sea útil y no ruidoso
Toda empresa tiene software legítimo que parece sospechoso: complementos contables, aplicaciones antiguas del negocio, herramientas de soporte remoto, scripts que ejecuta su proveedor de TI. Planifique un período de ajuste:
- Ejecute las reglas ASR en modo auditoría unas semanas y revise qué se habría bloqueado.
- Cree exclusiones acotadas (ruta y firmante específicos), nunca carpetas completas como
C:\o unidades enteras. - Documente cada exclusión con un responsable y una fecha de revisión.
- Desactive o restrinja las herramientas de acceso remoto que no usa; a los atacantes les encantan.
- Revise las alertas cada mes y resuelva las causas de fondo, no solo los eventos aislados.
Ciberseguros: lo que suelen preguntar las aseguradoras
Los cuestionarios varían según la aseguradora y cambian en cada renovación, pero las preguntas sobre protección de endpoints son frecuentes. Pueden preguntarle si usa EDR en todos los equipos y servidores, si se monitorea 24/7 y quién lo hace, si el correo y el acceso remoto tienen MFA y si mantiene respaldos desconectados o inmutables. Responda con precisión: si tres laptops no están incorporadas, dígalo y corríjalo. Una respuesta inexacta puede traer problemas al momento de un reclamo. Pregunte a su corredor qué significa exactamente cada pregunta y combine el EDR con una estrategia de respaldo probada y los pasos de nuestra guía de prevención de ransomware.
Errores comunes
- Tener dos motores antivirus completos en modo activo, lo que ralentiza los equipos y genera conflictos.
- Dejar fuera de la consola EDR servidores, kioscos o la laptop "de repuesto".
- Confundir "instalado" con "protegido" sin verificar que los sensores reportan y las políticas se aplican.
- Excluir carpetas completas para silenciar alertas molestas.
- No tener a nadie responsable fuera del horario de oficina.
- Creer que la reversión reemplaza a los respaldos. No los reemplaza.
Para bufetes, despachos contables y consultorios médicos en Miami, Fort Lauderdale y Coral Gables, este enfoque funciona igual con cinco equipos que con varios cientos. Nuestros servicios de ciberseguridad y soporte de TI gestionado cubren el despliegue, el ajuste y el monitoreo del EDR.
Preguntas frecuentes
¿Alcanza con el Microsoft Defender Antivirus que trae Windows?
El antivirus integrado es un buen AV de nueva generación, pero por sí solo no ofrece telemetría EDR centralizada, aislamiento remoto ni cronologías de investigación. Eso llega con las licencias de Defender for Business o Defender for Endpoint y la incorporación al portal de Defender.
¿Necesitamos MDR si ya tenemos EDR?
Necesita a alguien que responda las alertas del EDR a cualquier hora. Puede ser su propio equipo capacitado, un proveedor de TI gestionada con monitoreo o un servicio MDR. Si nadie está asignado fuera del horario laboral, el MDR cubre ese hueco.
¿El EDR detiene el ransomware?
El EDR puede detectar y bloquear muchos comportamientos de ransomware y contener rápido un equipo infectado, y algunos productos pueden revertir archivos cifrados. No garantiza la prevención, así que mantenga respaldos probados, desconectados o inmutables, y MFA en el acceso remoto.
¿El EDR vuelve lentas las computadoras?
Los sensores EDR modernos están diseñados para ser livianos, pero un despliegue mal planificado, como dos antivirus activos o escanear repetidamente carpetas compartidas grandes, puede afectar el rendimiento. Un grupo piloto y un período de ajuste evitan la mayoría de los problemas.
¿No sabe si su antivirus actual es suficiente o si alguien vigila las alertas? Solicite una evaluación de TI gratuita y revisaremos su protección de endpoints, sus políticas de Intune y la cobertura de monitoreo.