Ley de brechas de datos de Florida (FIPA, § 501.171): guía para empresas
Qué exige la Florida Information Protection Act: definición de información personal, obligación de medidas razonables, plazos de aviso de 30 días, deberes de proveedores, destrucción de registros y lista de preparación.
La ley de brechas de datos de Florida, la Florida Information Protection Act (FIPA), está en la sección 501.171 de los Estatutos de Florida. Exige que las empresas que guardan información personal de residentes de Florida tomen medidas razonables para protegerla, que notifiquen a las personas afectadas a más tardar 30 días después de determinar una brecha y que avisen al Departamento de Asuntos Legales de Florida (Department of Legal Affairs) cuando haya 500 o más residentes afectados. En esta guía explicamos qué cubre la ley y le damos una lista práctica para estar preparado ante un incidente.
No es asesoría legal. Este artículo es un resumen en lenguaje sencillo para dueños de empresas y equipos de TI. Las decisiones ante una brecha dependen de los hechos y de otras normas (HIPAA, GLBA, leyes de otros estados, contratos). Consulte a su abogado antes de actuar ante cualquier incidente.
Puntos clave
- La FIPA aplica a entidades comerciales de cualquier tamaño que obtienen, mantienen, almacenan o usan información personal de residentes de Florida, y a los proveedores que la custodian por ellas.
- "Información personal" incluye el nombre combinado con número de Seguro Social, identificación, cuenta financiera, datos médicos o de seguro de salud, y también usuarios o emails combinados con contraseña.
- El plazo máximo para avisar a las personas es de 30 días desde que se determina la brecha (o hay motivos para creer que ocurrió), y antes si es posible.
- Las brechas que afectan a 500 o más residentes de Florida se informan también al Departamento de Asuntos Legales; notificar a más de 1,000 personas a la vez obliga además a avisar a las agencias nacionales de informes de crédito.
- La ley también exige destruir de forma segura los registros de clientes cuando ya no se conservan.
Quién debe cumplir con la sección 501.171
La ley define tres roles:
- Entidad cubierta (covered entity): empresa unipersonal, sociedad, corporación, fideicomiso, sucesión, cooperativa, asociación u otra entidad comercial que obtiene, mantiene, almacena o usa información personal. Una firma de contadores de cinco personas en Coral Gables y una empresa de logística en Doral califican por igual. No hay excepción para pequeñas empresas.
- Entidad gubernamental: las agencias estatales y locales tienen obligaciones paralelas en la misma sección.
- Agente externo (third-party agent): entidad contratada para mantener, almacenar o procesar información personal por cuenta de una entidad cubierta o gubernamental: su proveedor de TI gestionada, el servicio de gestión documental en la nube, la empresa de nómina o la de archivo externo.
Una brecha de seguridad es el acceso no autorizado a datos electrónicos que contienen información personal. El acceso de buena fe de un empleado o agente no es una brecha, siempre que la información no se use para fines ajenos ni se divulgue sin autorización.
Qué se considera información personal
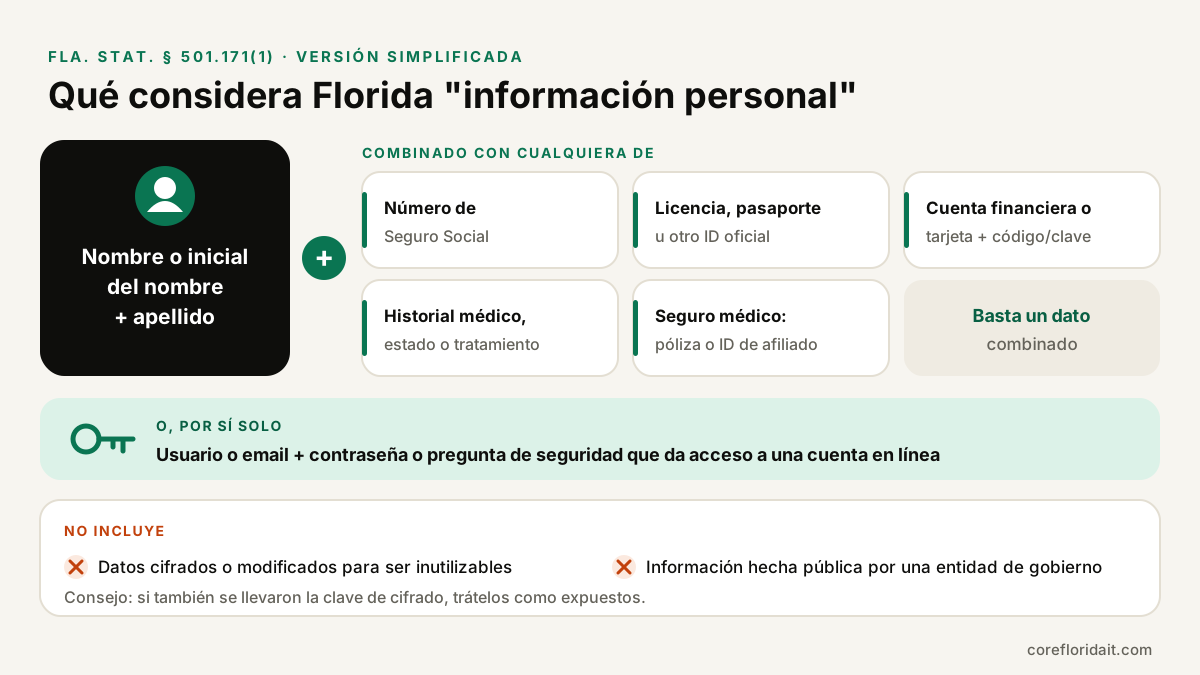
Según el § 501.171(1), la información personal es:
- El nombre o la inicial del nombre y el apellido de una persona, combinados con cualquiera de estos datos:
- número de Seguro Social;
- número de licencia de conducir o tarjeta de identificación, pasaporte, identificación militar u otro número similar de un documento oficial usado para verificar identidad;
- número de cuenta financiera o de tarjeta de crédito o débito, junto con el código de seguridad, código de acceso o contraseña necesarios para acceder a la cuenta;
- información sobre el historial médico, la condición física o mental, o el tratamiento o diagnóstico de un profesional de la salud;
- número de póliza de seguro médico o de suscriptor y cualquier identificador único que use una aseguradora de salud para identificar a la persona; o
- Un nombre de usuario o dirección de email combinado con una contraseña o pregunta y respuesta de seguridad que permita acceder a una cuenta en línea.
Hay dos exclusiones importantes: la información que una entidad gubernamental federal, estatal o local haya hecho pública, y la información cifrada, protegida o modificada de forma que ya no identifique a la persona o resulte inutilizable. Ese es el argumento técnico más fuerte para cifrar el disco completo de las laptops y cifrar en reposo servidores y respaldos. Una precaución práctica: si el atacante también obtuvo la clave o las credenciales que desbloquean los datos, trátelos como expuestos y consulte con su abogado.
Fíjese en la segunda categoría: una lista robada de accesos al portal de clientes con sus contraseñas ya es notificable por sí sola, aunque no incluya números de Seguro Social.
La obligación de tomar "medidas razonables"
La sección 501.171(2) exige que las entidades cubiertas, las gubernamentales y los agentes externos "tomen medidas razonables para proteger y asegurar los datos electrónicos que contienen información personal". La ley no enumera controles concretos, por lo que lo "razonable" se mide frente a las prácticas reconocidas y la sensibilidad de los datos. Para una empresa pequeña o mediana, suele significar:
- autenticación multifactor en el email, el acceso remoto y toda cuenta de administración en la nube;
- cifrado de laptops, servidores y respaldos;
- parches a tiempo y protección de endpoints con monitoreo centralizado;
- acceso con mínimo privilegio y baja inmediata del personal que se va;
- registros que permitan responder "¿a qué se accedió?" después de un incidente;
- respaldos probados, desconectados o inmutables (vea nuestra guía de prevención de ransomware);
- políticas escritas, capacitación del personal y contratos con proveedores que exijan seguridad y aviso inmediato de brechas.
Marcos como el NIST Cybersecurity Framework 2.0 y los CIS Critical Security Controls son buenas referencias. Nuestros servicios de ciberseguridad se basan en ellos.
Plazos de notificación y a quién avisar
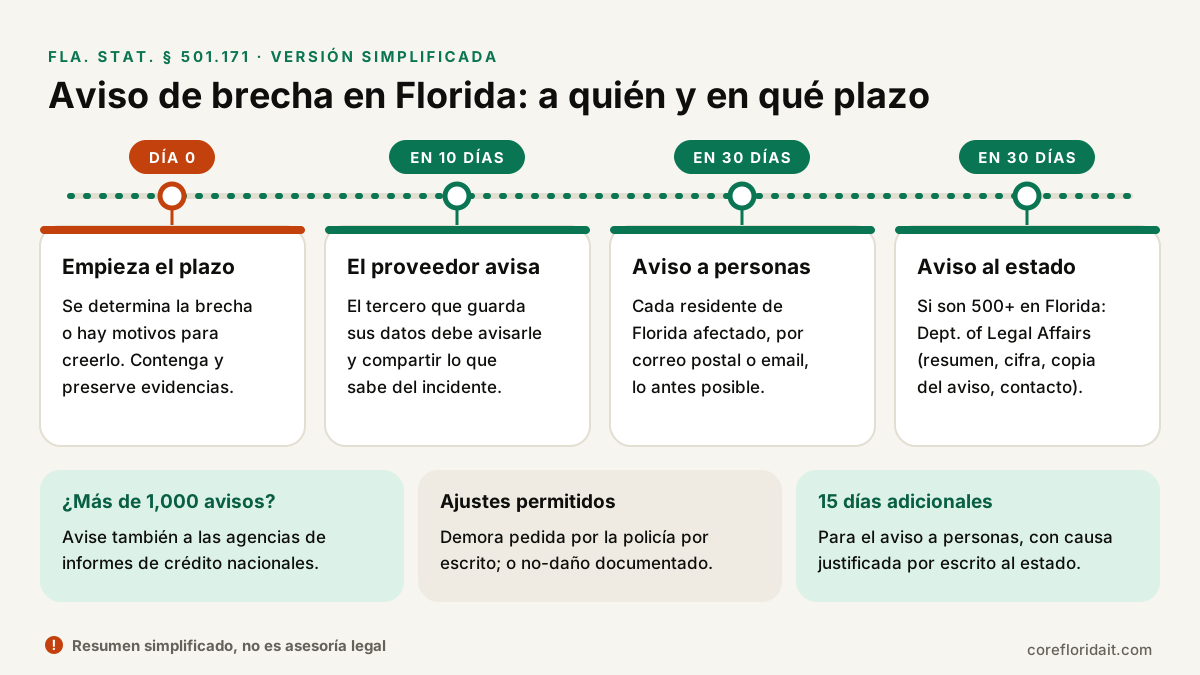
| A quién se notifica | Cuándo aplica | Plazo según el § 501.171 |
|---|---|---|
| Personas afectadas (residentes de Florida) | Hubo o se cree razonablemente que hubo acceso a su información personal | Lo antes posible y sin demoras injustificadas; a más tardar 30 días después de determinar la brecha o tener motivos para creer que ocurrió |
| Departamento de Asuntos Legales de Florida | La brecha afecta a 500 o más personas en Florida | Lo antes posible; a más tardar 30 días después de la determinación |
| Agencias nacionales de informes de crédito | Se notifica a más de 1,000 personas a la vez | Sin demoras injustificadas |
| La entidad cubierta (aviso de su proveedor) | Un agente externo sufre una brecha con datos que guarda para usted | Lo antes posible; a más tardar 10 días después de que el agente la determine |
Aviso a las personas
El aviso se envía por carta a la dirección postal registrada o por email. Debe incluir la fecha, la fecha estimada o el rango de fechas de la brecha; una descripción de la información personal afectada; y datos de contacto para que la persona pueda hacer consultas. El aviso sustituto (publicación visible en el sitio web más aviso a medios) solo se permite en situaciones acotadas que define la ley, por ejemplo cuando no hay datos de contacto suficientes o la notificación supera los umbrales del estatuto.
Hay dos ajustes posibles:
- Demora pedida por las autoridades. Si una agencia policial determina que el aviso afectaría una investigación penal, el aviso se posterga ante su pedido por escrito durante el período indicado, que puede extenderse.
- Determinación de ausencia de daño. No se requiere aviso si, tras una investigación adecuada y consulta con las autoridades correspondientes, usted determina razonablemente que la brecha no causó ni probablemente causará robo de identidad u otro daño financiero. Esa determinación debe documentarse por escrito, conservarse al menos cinco años y enviarse al Departamento de Asuntos Legales dentro de 30 días.
Si notifica según las reglas de su regulador federal principal o funcional (por ejemplo, una entidad cubierta por HIPAA que sigue la regla de notificación de brechas de HHS), ese aviso se considera suficiente para el requisito de aviso a las personas, pero igual debe enviar una copia al Departamento de Asuntos Legales.
Aviso al Departamento de Asuntos Legales
Cuando hay 500 o más residentes de Florida afectados, el aviso escrito debe incluir un resumen de los hechos, la cantidad de personas en Florida afectadas o potencialmente afectadas, los servicios ofrecidos sin costo (como monitoreo de crédito), una copia del aviso a las personas o una explicación de por qué no se envió, y una persona de contacto. A pedido, la empresa también debe entregar informes policiales, informes forenses, sus políticas sobre brechas y las medidas tomadas para corregirla. La entidad cubierta puede obtener 15 días adicionales para el aviso a las personas si presenta una causa justificada por escrito al Departamento dentro de los 30 días posteriores a la determinación.
Agentes externos
Los proveedores que guardan o procesan sus datos deben avisarle dentro de los 10 días de determinar una brecha y darle la información necesaria para cumplir. El proveedor puede enviar los avisos en su nombre, pero según la ley la responsabilidad sigue siendo suya. Revise sus contratos: deberían exigir un aviso más rápido que el máximo legal, cooperación con la investigación forense y seguro cibernético.
Destrucción de registros de clientes
La sección 501.171(8) exige tomar medidas razonables para destruir los registros de clientes con información personal cuando ya no deban conservarse, triturándolos, borrándolos o modificándolos para que resulten ilegibles o indescifrables. En la práctica:
- un calendario de retención por tipo de registro, para que la destrucción realmente ocurra;
- destrucción certificada de discos retirados, fotocopiadoras y equipos NAS;
- procesos de borrado de buzones y carpetas compartidas de clientes que ya no lo son;
- certificados de destrucción archivados.
Cumplimiento y sanciones
Una infracción se trata como práctica comercial desleal o engañosa en las acciones que inicie el Departamento de Asuntos Legales. No enviar los avisos exigidos expone a la entidad a sanciones civiles que se acumulan por día y aumentan con el tiempo, hasta un tope legal por brecha. La ley no crea un derecho de acción privado, aunque en un litigio pueden plantearse otros fundamentos legales; otra razón para involucrar a su abogado desde el principio.
Lista de preparación ante incidentes
Úsela antes de necesitarla, no durante el incidente:
- Mapa de datos. Sepa qué sistemas contienen información personal según la definición anterior y de qué residentes.
- Inventario de cifrado. Confirme que laptops, servidores, respaldos y medios extraíbles están cifrados y que las claves se guardan por separado.
- Plan de respuesta a incidentes. Defina quién decide, su abogado externo, su proveedor de TI y la línea de emergencia de su seguro cibernético. Alinéelo con NIST SP 800-61 Rev. 3.
- Registros. Conserve los logs de inicio de sesión, buzones y acceso a archivos el tiempo suficiente para dimensionar un incidente.
- Plantillas de aviso. Prepare con su abogado los avisos a personas y al Departamento, en inglés y español si su clientela es bilingüe.
- Datos de contacto. Mantenga al día direcciones postales y emails de clientes y empleados; no puede avisar a quien no puede contactar.
- Contratos con proveedores. Exija aviso rápido de brechas, controles de seguridad y cooperación.
- Disciplina con el reloj. Registre la fecha y hora en que determinó la brecha o tuvo motivos para creer que ocurrió; todos los plazos corren desde allí.
- Ejercicio de simulación. Recorra un escenario (un buzón comprometido por phishing con declaraciones de impuestos adjuntas, una laptop robada, ransomware en plena temporada de huracanes) al menos una vez al año.
- Destrucción. Cumpla el calendario de retención y documente la destrucción.
Preguntas frecuentes
¿La FIPA aplica a mi pequeña empresa?
Sí, si es una entidad comercial que obtiene, mantiene, almacena o usa información personal de residentes de Florida. La ley no tiene umbral por cantidad de empleados ni por facturación, aunque la obligación de avisar al Departamento depende de cuántos residentes de Florida resulten afectados.
¿Perder una laptop cifrada es una brecha notificable?
La información cifrada, protegida o modificada de forma que sea inutilizable queda excluida de la definición de información personal. Si el equipo tenía cifrado completo y la clave o contraseña no se vio comprometida, en general no es notificable bajo la FIPA, pero documente los hechos y confírmelo con su abogado.
¿Qué pasa si sufre una brecha el proveedor que guarda nuestros datos?
El proveedor debe avisarle a más tardar 10 días después de determinar la brecha. La obligación legal de notificar a las personas y al Departamento sigue siendo de su empresa, por eso su plan de respuesta debe incluir escenarios con proveedores.
¿El aviso bajo HIPAA cumple con la ley de Florida?
El aviso realizado según las reglas de su regulador federal principal se considera suficiente para el requisito de aviso a las personas, pero debe enviar una copia al Departamento de Asuntos Legales. Pregunte a su abogado cómo aplican ambos regímenes a su caso.
Prepárese con Core Florida IT
Core Florida IT ayuda a empresas de Miami, Fort Lauderdale y todo el sur de Florida a implementar la parte técnica de las "medidas razonables": cifrado, MFA, registros, respaldos, revisión de proveedores y procedimientos de respuesta que funcionan junto con su abogado y su aseguradora. Las firmas con datos sensibles, como bufetes de abogados y firmas de contadores, son nuestro foco. Solicite una evaluación de TI gratuita y le mostraremos dónde vive su información personal y qué conviene corregir primero.
Fuentes
- Estatutos de Florida § 501.171 — Security of confidential personal information (Senado de Florida)
- Estatutos de Florida § 501.171 (Online Sunshine, Legislatura de Florida)
- Oficina del Fiscal General de Florida
- FTC — Data Breach Response: A Guide for Business
- NIST SP 800-61 Rev. 3 — Recomendaciones de respuesta a incidentes
- NIST Cybersecurity Framework 2.0