Plan de recuperación de TI para la temporada de huracanes: guía para empresas del sur de Florida
Una lista dice qué hacer; un plan de recuperación dice por qué, en qué orden y quién decide. Defina niveles, respaldos externos inmutables y un árbol de llamadas bilingüe, y pruébelo antes del 1 de junio.
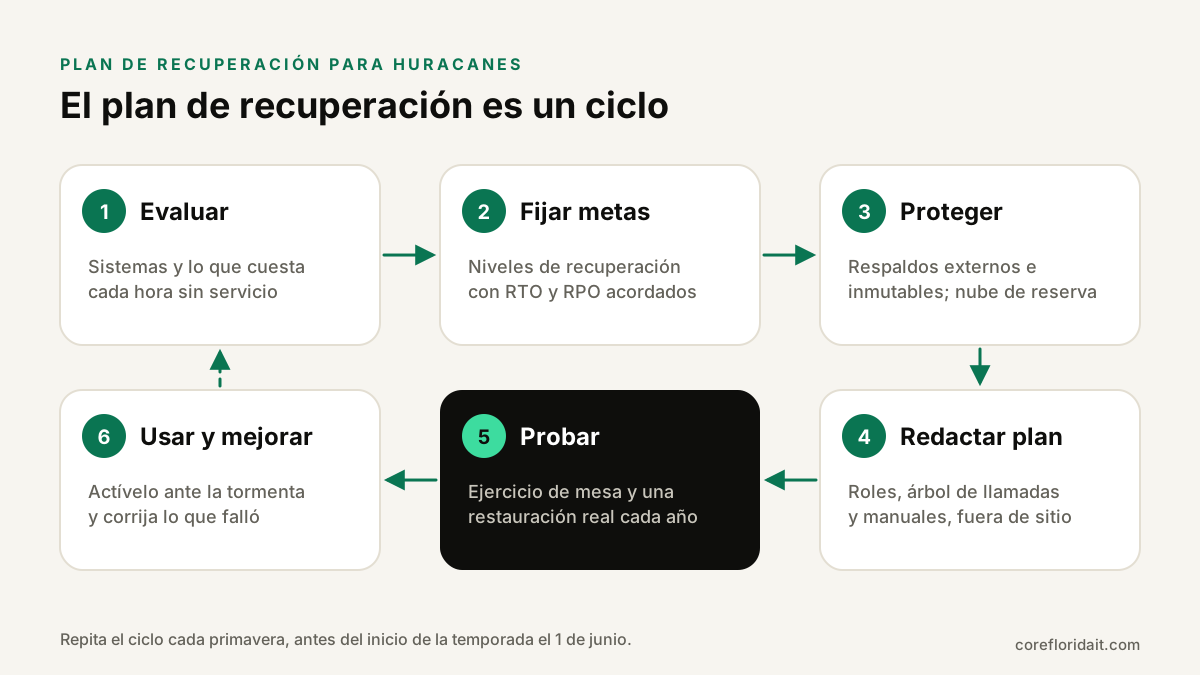
Un plan de recuperación de TI ante desastres para la temporada de huracanes es un documento escrito que le indica a su equipo, antes de que se forme cualquier tormenta, qué sistemas importan más, en cuánto tiempo debe volver cada uno, dónde están los respaldos, quién toma las decisiones y cómo se comunica todo el mundo. Para una empresa del sur de Florida debe apoyarse en niveles de recuperación con metas de RTO y RPO acordadas, respaldos externos e inmutables, una opción de conmutación a la nube y un árbol de comunicación bilingüe, y debe probarse cada primavera con un ejercicio de mesa y una restauración real.
Puntos clave
- Una lista de verificación dice qué hacer; un plan de recuperación ante desastres (DR) dice por qué, en qué orden y quién decide. Necesita ambos.
- Construya el plan alrededor de niveles de recuperación, cada uno con un objetivo de tiempo de recuperación (RTO) y un objetivo de punto de recuperación (RPO) acordados con el responsable del negocio.
- Un respaldo solo cuenta si está fuera de la oficina, es inmutable y se restauró hace poco en una prueba.
- Nombre roles y suplentes, y mantenga el plan, los contactos y las credenciales de administración accesibles sin la oficina ni el correo de la empresa.
- Pruébelo cada año antes del 1 de junio y espere estafas con temas de desastre cuando pase la tormenta.
Lista de verificación frente a plan: por qué necesita un plan escrito
Si ya usa nuestra lista de preparación de TI para la temporada de huracanes, tiene las tareas para los días cercanos a una tormenta. El plan de recuperación está un nivel por encima. Recoge las decisiones que no se pueden tomar bien bajo presión: qué sistemas vuelven primero, cuánta pérdida de datos es tolerable, cuándo conmutar a la nube, quién aprueba gastos de emergencia y cómo localizar al personal evacuado.
Las tormentas del sur de Florida combinan problemas que rara vez coinciden en otros lugares: cortes de luz prolongados, inundaciones en oficinas de planta baja y cuartos de servidores, proveedores de internet caídos por días, calles cerradas alrededor de los almacenes de Doral o las oficinas de Fort Lauderdale, y empleados atendiendo a sus propias familias. El plan debe asumir que la oficina, la red eléctrica y las personas de siempre pueden no estar disponibles al mismo tiempo. Esa misma disciplina también lo protege del ransomware y de fallas de hardware, así que el esfuerzo rinde todo el año.
Qué incluye el documento del plan
Mantenga el documento lo bastante breve como para que la gente lo lea. Una estructura práctica para una empresa pequeña o mediana:
| Sección | Contenido |
|---|---|
| 1. Alcance y activación | Qué sedes y sistemas cubre; quién declara el desastre y cuándo (por ejemplo, cuando hay una vigilancia de huracán para su condado) |
| 2. Roles y suplentes | Líder del incidente, responsable de TI, responsable de comunicaciones, aprobador financiero, cada uno con un suplente nombrado |
| 3. Inventario de sistemas y niveles | Cada sistema crítico, su responsable, su nivel, su RTO y su RPO |
| 4. Mapa de respaldos y réplicas | Qué se respalda, dónde, con qué frecuencia, cómo se protege contra el borrado y cómo se restaura |
| 5. Procedimientos de conmutación | Manuales paso a paso para levantar sistemas en la nube o en un sitio secundario |
| 6. Plan de comunicación | Árbol de llamadas bilingüe, plantillas, canal de estado, contactos de clientes y proveedores |
| 7. Proveedores y contratos | Internet, nube, aseguradoras, proveedor de TI, con números de cuenta y vías de soporte |
| 8. Regreso a la normalidad | Cómo volver al sitio principal, verificar los datos y cerrar el incidente |
| 9. Registro de pruebas y mantenimiento | Fechas de ejercicios, hallazgos y correcciones |
Guarde copias en al menos dos lugares que no dependan de la oficina: una ubicación segura en la nube y una copia cifrada fuera de línea en manos del líder del incidente y de su suplente. Un plan que solo existe en el servidor que intenta restaurar es un error clásico.
Niveles de recuperación, RTO y RPO
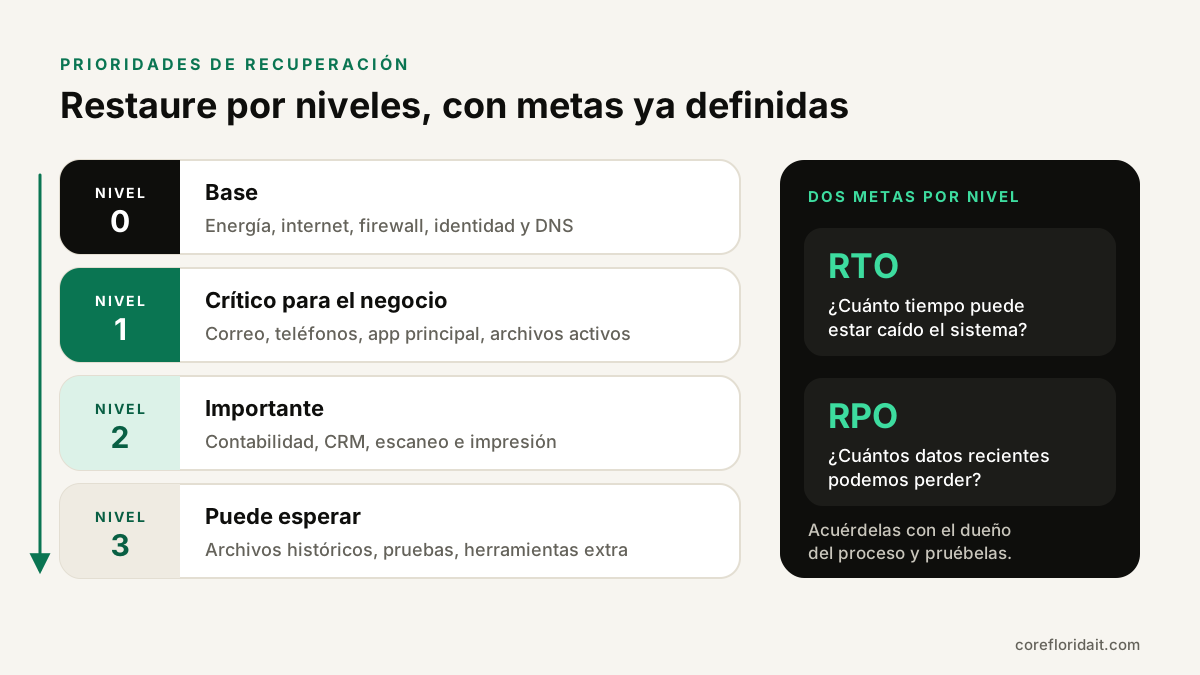
Restaurar todo a la vez es más lento que hacerlo en orden. Antes de la temporada, reúnase con cada responsable del negocio y acuerden los niveles de recuperación. Cada nivel lleva dos metas:
- RTO (objetivo de tiempo de recuperación): cuánto tiempo puede estar caído el sistema antes de que el impacto sea inaceptable.
- RPO (objetivo de punto de recuperación): cuántos datos recientes puede permitirse perder, lo que define con qué frecuencia respalda o replica.
Los valores correctos dependen de su negocio. Un bufete con plazos judiciales, una práctica médica que necesita los expedientes de sus pacientes y una empresa de logística con choferes esperando despacho elegirán distinto. Lo importante es que las metas estén escritas, acordadas y que sean alcanzables con los respaldos que realmente tiene.
| Nivel | Sistemas típicos | Por qué en este orden |
|---|---|---|
| 0: Base | Energía, internet, firewall, identidad (Entra ID o Active Directory), DNS | Nada más funciona sin ellos |
| 1: Crítico para el negocio | Correo, teléfonos, la aplicación principal, archivos activos de clientes | De ellos dependen los ingresos y los compromisos con clientes |
| 2: Importante | Contabilidad, CRM, escaneo e impresión | Se necesitan en días, no en horas |
| 3: Puede esperar | Archivos históricos, sistemas de prueba, herramientas complementarias | Se restauran cuando el negocio ya funciona |
Si el RTO que necesita es más corto de lo que su proceso de restauración puede lograr, el plan acaba de mostrarle dónde invertir: replicación, conmutación a la nube o una arquitectura más sencilla.
Respaldos y conmutación que sobreviven al edificio
- Siga la regla 3-2-1 como mínimo: tres copias de los datos, en dos medios distintos y una fuera de la oficina. Nuestra guía de la estrategia de respaldo 3-2-1 explica los detalles.
- Haga inmutable al menos una copia, con almacenamiento en la nube con bloqueo de objetos o un servidor de respaldo con retención bloqueada, para que ni los delincuentes ni un error apresurado puedan borrarla. Las guías de CISA sobre ransomware recomiendan respaldos fuera de línea o inmutables por la misma razón.
- Mantenga una copia fuera de la región. Una segunda oficina en la misma zona inundable no es realmente externa.
- Saque de la oficina los servicios de nivel 1 cuando tenga sentido: Microsoft 365 o Google Workspace, una central telefónica en la nube y aplicaciones alojadas siguen funcionando aunque la oficina esté a oscuras.
- Prepare un destino de conmutación para los servidores locales. Replicar las máquinas virtuales críticas a un servidor en la nube o dedicado fuera de la zona de la tormenta permite arrancarlas si cae el sitio principal. Documente los pasos exactos, los cambios de DNS y quién activa la conmutación.
- Proteja la identidad. El MFA no debe depender de un teléfono fijo de la oficina ni del dispositivo de una sola persona, y las cuentas de administración de emergencia deben estar documentadas y protegidas.
La protección eléctrica (UPS para apagados ordenados, protección contra sobretensiones, uso seguro de generadores por profesionales con licencia y nunca en interiores), las laptops listas para trabajo remoto administradas con Microsoft Intune y el inventario fotografiado de equipos para el seguro van en los anexos del plan. Pregunte a su agente qué registros exige su póliza.
Roles y árbol de comunicación bilingüe
Muchos equipos de Miami-Dade y Broward trabajan en inglés y en español. Redacte el plan de comunicación en ambos idiomas:
- Árbol de llamadas: quién llama a quién, con teléfonos y correos personales guardados fuera de los sistemas de la empresa.
- Canal de estado: un solo lugar para las novedades (un chat de grupo, una página de estado o un servicio de mensajes de texto) que no dependa de su servidor de correo.
- Plantillas: "oficina cerrada", "trabajen de forma remota hoy", "sistemas restablecidos", "no confíen en solicitudes de cambio de pago", listas en inglés y en español.
- Contactos externos: clientes que deben recibir aviso, proveedores clave y la vía de emergencia de su proveedor de TI.
Cada rol necesita un suplente. A la tormenta no le importa que la gerente de oficina sea la única que conoce la contraseña de la central telefónica.
Pruebe el plan: ejercicio de mesa y restauración real
Un plan sin probar es una suposición. Cada primavera, antes de que empiece la temporada el 1 de junio, haga dos tipos de pruebas:
- Ejercicio de mesa (una o dos horas). Reúna al líder del incidente, TI, comunicaciones y un responsable del negocio. Recorran un escenario: "El miércoles por la tarde se emite un aviso de huracán para Miami-Dade. El jueves la oficina se queda sin luz y el proveedor de internet cae. El viernes hay agua en la planta baja". En cada paso pregunten quién decide, qué dice el plan y qué falta. Los recursos para empresas de Ready.gov incluyen materiales de ejercicios que puede adaptar.
- Prueba técnica de restauración. Restaure una carpeta compartida, una base de datos y al menos un servidor o una máquina virtual completa desde la copia externa. Si tiene un entorno secundario, conmute a él un servicio de nivel 1. Mida cuánto tardó y compárelo con su RTO.
Anote los hallazgos en el registro, asigne responsables y corrija todo antes de la temporada. Vuelva a probar después de cambios importantes: un servidor nuevo, una mudanza o una nueva aplicación del negocio.
Activación: antes, durante y después (en breve)
La lista detallada de tareas está en la lista de preparación. En términos del plan:
- Antes: el líder del incidente declara la activación cuando se emite una vigilancia para su zona (el Centro Nacional de Huracanes emite vigilancias cuando las condiciones de huracán son posibles, normalmente unas 48 horas antes). Verifique los respaldos, haga una prueba rápida de restauración, envíe el plan bilingüe y apague o conmute según los niveles.
- Durante: trabaje desde la nube y el entorno de conmutación, envíe novedades a las horas acordadas y no haga cambios no planificados. Nadie va a la oficina a revisar un servidor.
- Después: la seguridad primero; luego restaure por niveles, documente los daños para el seguro y regrese al sitio principal solo cuando la oficina tenga energía y conexión estables.
Estafas después de la tormenta: inclúyalas en el plan
Los delincuentes siguen las noticias. Tras una tormenta aparecen contratistas falsos, falsas ayudas de emergencia, portales falsos de reclamos de seguros y facturas "de" proveedores conocidos con nuevos datos bancarios. Agregue estas reglas al plan:
- Todo cambio de datos de pago se confirma llamando a un número conocido, nunca al que aparece en el mensaje.
- Los contratistas se verifican antes de empezar; en Florida las licencias se comprueban con el Departamento de Regulación Profesional y de Negocios (DBPR).
- El personal reporta a TI los correos y mensajes sospechosos, sobre todo los que hablan de fondos de ayuda o problemas con cuentas.
Nuestros servicios de ciberseguridad incluyen capacitación contra el phishing en inglés y en español que cubre estos engaños con temas de desastre.
Errores comunes
- Un "plan" que en realidad es solo un calendario de respaldos, sin niveles, roles ni comunicación.
- Metas que nadie acordó, de modo que TI restaura en un orden y el negocio esperaba otro.
- Respaldos en el mismo edificio o en la misma zona inundable que los servidores.
- Sin suplentes para las personas clave.
- Nunca probar, y descubrir después una base de datos faltante, una credencial vencida o una clave de cifrado perdida.
- Sin copia fuera de línea del plan, los contactos y las credenciales.
Preguntas frecuentes
¿Qué diferencia hay entre un plan de recuperación ante desastres y uno de continuidad del negocio?
El plan de continuidad cubre cómo sigue operando todo el negocio: personas, instalaciones, proveedores y clientes. El plan de recuperación de TI es la parte tecnológica, centrada en restaurar sistemas y datos dentro de metas acordadas.
¿Qué diferencia hay entre RTO y RPO?
El RTO es cuánto tiempo puede estar caído un sistema antes de que el impacto sea inaceptable. El RPO es cuántos datos recientes puede permitirse perder, lo que define con qué frecuencia respalda o replica.
¿Con qué frecuencia debemos probar el plan para huracanes?
Al menos una vez al año, en primavera y antes del 1 de junio, con un ejercicio de mesa y una prueba real de restauración, y de nuevo después de cualquier cambio importante en sus sistemas u oficinas.
¿Las firmas de salud y los bufetes necesitan algo adicional?
Sí. Las prácticas de salud necesitan planes de contingencia para la información de salud protegida en formato electrónico según la Regla de Seguridad de HIPAA, y los bufetes y firmas contables deben mantener la confidencialidad de los datos de sus clientes durante una evacuación. Nuestro equipo de TI para el sector salud diseña planes en torno a esos requisitos.
No espere al próximo cono de pronóstico. Solicite una evaluación de TI gratuita y revisaremos sus respaldos, niveles de recuperación y opciones de conmutación para ayudarle a redactar y probar un plan de recuperación para sus oficinas en Miami-Dade y Broward. ¿Prefiere conversar primero? Agende una breve llamada por Zoom.