Requisitos del seguro cibernético: los controles de seguridad por los que suelen preguntar
MFA, EDR, copias inmutables, parches, accesos de administrador, correo, capacitación, respuesta a incidentes y proveedores: qué suelen preguntar las aseguradoras, cómo responder con exactitud y qué evidencia guardar.
Las solicitudes de seguro cibernético para pequeñas empresas suelen preguntar por un conjunto previsible de controles de seguridad: autenticación multifactor, detección y respuesta en equipos (EDR), copias de seguridad que realmente se puedan restaurar, parches, accesos privilegiados, seguridad del correo, capacitación, un plan de respuesta a incidentes y la forma en que los proveedores entran a sus sistemas. La mejor preparación es implementar esos controles, documentarlos y responder cada pregunta con exactitud, porque una respuesta incorrecta puede causar problemas al presentar un reclamo.
Este artículo explica preguntas técnicas frecuentes desde la perspectiva de TI. No es asesoría de seguros ni legal. Su corredor, la aseguradora y su abogado son quienes definen qué exige y qué cubre su póliza.
Puntos clave
- Cada aseguradora tiene su formulario, pero los mismos controles aparecen una y otra vez. Use esta lista de requisitos del seguro cibernético como punto de partida, no como garantía de aprobación.
- Responda lo que es cierto hoy, no lo que piensa hacer el próximo trimestre. Si un control es parcial, dígalo y explíquelo.
- Guarde evidencia: capturas de pantalla, exportaciones de políticas, registros de pruebas de restauración y de capacitación facilitan muchísimo las renovaciones y los reclamos.
- Revise las respuestas cada año y siempre que cambie su entorno.
- Un proveedor de TI gestionada puede implementar controles y reunir evidencia, pero la empresa firma la solicitud y es dueña de las respuestas.
Por qué importa la solicitud
La solicitud es la información en la que se basa la aseguradora para evaluar y aceptar el riesgo. Muchas pólizas vinculan la cobertura con la exactitud de lo declarado, y algunas solicitudes pasan a formar parte de la póliza. Si una empresa responde "sí, la MFA es obligatoria en todo acceso remoto" y luego un incidente comienza por una vía remota sin MFA, la propia respuesta puede ponerse en duda. Nadie quiere tener esa conversación en medio de la recuperación de un ransomware.
Por eso el objetivo no es "aprobar" el cuestionario, sino que cada respuesta sea verdadera, demostrable y vigente.
Los controles por los que suelen preguntar
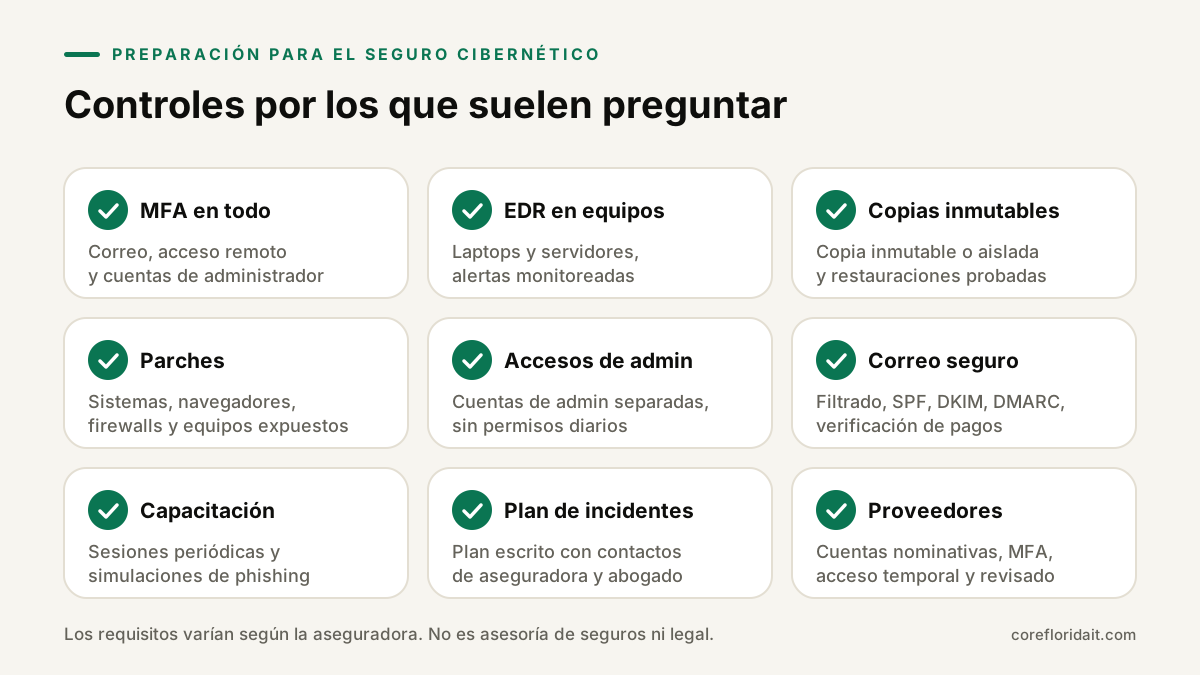
1. Autenticación multifactor (MFA)
Las preguntas suelen dividir la MFA en tres áreas:
- Correo (Microsoft 365 o Google Workspace) para todos los usuarios, incluidas las cuentas compartidas y de servicio que puedan iniciar sesión.
- Acceso remoto: VPN, puertas de enlace de escritorio remoto, herramientas de soporte remoto y cualquier portal web hacia sistemas internos.
- Cuentas privilegiadas o de administrador: administradores de dominio, administradores globales en la nube, consolas del firewall y de las copias de seguridad.
Atención a los huecos: protocolos de autenticación heredados que esquivan la MFA, una cuenta de emergencia sin protección fuerte o la herramienta remota de un proveedor que solo usa contraseña. Los métodos resistentes al phishing, como las llaves de acceso (passkeys) o las llaves de seguridad, son más sólidos que los códigos por SMS.
2. Detección y respuesta en equipos (EDR)
Las solicitudes suelen distinguir entre un antivirus tradicional y un EDR, que registra el comportamiento del equipo, detecta actividad sospechosa y puede aislar un dispositivo. Tenga claro qué producto usa, si cubre servidores además de laptops y quién atiende las alertas (personal interno, su MSP o un servicio de detección gestionada).
3. Copias de seguridad: desconectadas o inmutables, y probadas
Espere preguntas como: ¿las copias están separadas de la red principal?, ¿son inmutables o están desconectadas?, ¿están cifradas?, ¿cada cuánto prueban una restauración? "Tenemos backups" no basta; el ransomware ataca con frecuencia las consolas de respaldo. Lo que conviene poder describir es la estrategia 3-2-1 con una copia inmutable o desconectada y una prueba de restauración documentada.
4. Parches y gestión de vulnerabilidades
Con qué rapidez se aplican las actualizaciones críticas en sistemas operativos, navegadores, firewalls y sistemas expuestos a internet, y si todavía hay software sin soporte. Una herramienta de parches automática con reportes le da algo concreto que mostrar.
5. Gestión de accesos privilegiados
¿Los administradores usan cuentas de administración separadas? ¿Se quitaron los permisos de administrador local a los usuarios del día a día? ¿Existe una lista de quién tiene acceso de administrador a qué? Quitar esos permisos cotidianos es uno de los controles más efectivos para una oficina pequeña.
6. Seguridad del correo
Filtrado de phishing y adjuntos maliciosos, SPF, DKIM y DMARC en su dominio, avisos en los correos externos y un procedimiento para verificar por teléfono cualquier cambio de pago o de datos bancarios. El fraude por suplantación de correo empresarial (BEC) es un tema recurrente en estos cuestionarios.
7. Capacitación en seguridad
Si el personal recibe capacitación, con qué frecuencia y si hacen simulaciones de phishing. Guarde los registros de finalización.
8. Plan de respuesta a incidentes
Un plan escrito que indique quién decide qué, a quién llamar (línea de la aseguradora, abogado especializado en filtraciones, proveedor de TI), cómo preservar evidencia y cómo comunicar. Muchas pólizas esperan que avise pronto a la aseguradora y que use proveedores aprobados, así que el plan debe incluir los datos de contacto para reclamos de la póliza.
9. Acceso de proveedores y terceros
Cómo se conectan los proveedores (contraseñas compartidas o cuentas nominativas con MFA), si el acceso es temporal y si se revisa. Las herramientas de acceso remoto que quedan abiertas "por comodidad" son un punto débil frecuente.
Otros temas habituales: inventario de equipos, sistemas sin soporte, segmentación de red, cifrado de laptops y registros (logs).
Cómo responder con honestidad
| Su situación | Cómo responder | Siguiente paso |
|---|---|---|
| Control completo y documentado | "Sí", y conserve la evidencia | Verifíquelo antes de cada renovación |
| Control aplicado en la mayoría de usuarios o sistemas | Describa la excepción si el formulario lo permite; pregunte a su corredor cómo declararla | Cierre la brecha y actualice la respuesta |
| Control en implementación | Responda "no" o "parcial", según el estado actual | Informe la fecha de implementación al corredor |
| No lo sabe | Averígüelo antes de firmar | Pida a su proveedor de TI un estado por escrito |
| Pregunta ambigua | Pregunte al corredor qué quiere decir la aseguradora | Guarde la respuesta por escrito |
Reglas prácticas:
- Quien firma debe entender cada respuesta. No deje que un proveedor llene el formulario sin revisión, ni firme uno que completó otra persona sin leerlo.
- "Todos" significa todos. Si un servidor antiguo o un directivo está exento de MFA, la respuesta honesta no es un "todos" sin matices.
- Ponga fecha a la evidencia. Una captura de hace dos años no demuestra la configuración actual.
Documentación que conviene guardar
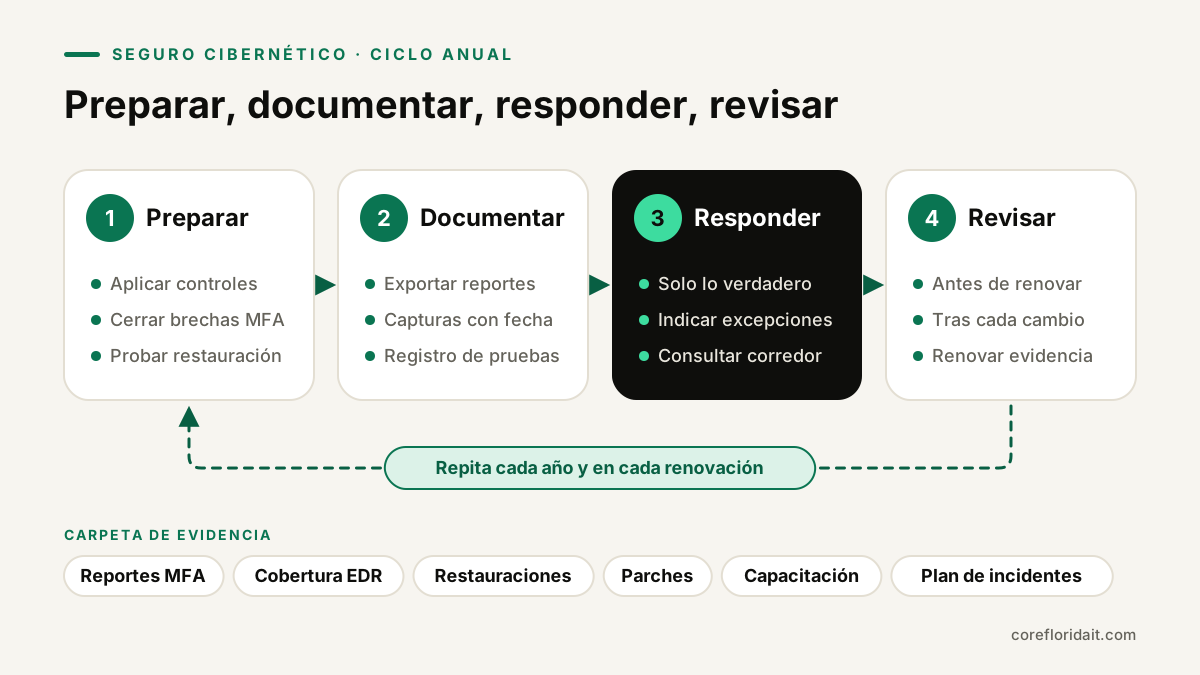
Arme una carpeta sencilla de "evidencia para el seguro" y actualícela antes de cada renovación:
- Reportes de MFA obligatoria o exportaciones de políticas de acceso condicional para correo, acceso remoto y roles de administrador.
- Resumen de la consola de EDR con la cobertura de equipos.
- Reportes de los trabajos de respaldo y un registro de prueba de restauración (qué se restauró, cuándo, quién y con qué resultado).
- Reportes de cumplimiento de parches.
- Lista de cuentas de administrador y sus responsables.
- Registros de autenticación del correo (SPF, DKIM, DMARC) y la configuración de filtrado.
- Registros de capacitación y resúmenes de simulaciones de phishing.
- Plan de respuesta a incidentes con fecha de versión y lista de contactos.
- Lista de accesos de proveedores: quién, cómo, estado de MFA y última revisión.
- Una copia de la solicitud firmada.
Guarde la carpeta en un lugar accesible durante una caída, no solo en el servidor que podría quedar cifrado.
Cómo ayuda un proveedor de TI gestionada
Un buen MSP puede:
- Relacionar las preguntas de la solicitud con su entorno real y mostrar dónde están las brechas.
- Implementar los controles (MFA con acceso condicional, EDR, copias inmutables, parches, separación de cuentas de administrador) mediante soporte de TI gestionado y servicios de ciberseguridad.
- Generar los reportes para su carpeta de evidencia.
- Participar en una llamada con usted y su corredor para aclarar preguntas técnicas.
- Ensayar el plan de respuesta a incidentes, incluida una restauración.
Lo que un MSP no debe hacer es firmar la solicitud por usted ni decirle que una respuesta está "suficientemente cerca". La empresa es responsable de la exactitud de lo que presenta.
Para las empresas del sur de la Florida, conviene coordinar esta revisión con la temporada de huracanes. Las pruebas de restauración, las copias fuera del sitio y las listas de contactos de emergencia sirven tanto para una tormenta como para un ransomware, y vale la pena aprovechar esa coincidencia.
Errores comunes
- Responder según lo que el proveedor de TI "probablemente" configuró.
- Olvidar cuentas de servicio, buzones compartidos y protocolos heredados al declarar MFA en todo.
- Copias de seguridad en el mismo dominio y la misma red que producción, con las mismas credenciales de administrador.
- No probar nunca una restauración completa.
- Un plan de respuesta sin la línea de la aseguradora ni el contacto del abogado de filtraciones.
- Dejar sin control la herramienta de acceso remoto permanente de un proveedor.
Preguntas frecuentes
¿Necesitamos todos estos controles para obtener cobertura?
Los requisitos varían según la aseguradora y la póliza, y cambian con el tiempo. Su corredor puede decirle qué controles considera obligatorios una aseguradora específica. Desde el punto de vista de la seguridad, cada control de esta lista reduce riesgos reales, haya seguro o no.
¿Qué pasa si el año pasado respondimos algo de forma incorrecta?
Hable con su corredor cuanto antes. Corregir la información por iniciativa propia suele ser mejor que descubrir el problema durante un reclamo. Su abogado puede orientarle en la parte legal.
¿Microsoft Defender basta para la pregunta de EDR?
Algunos planes empresariales de Microsoft incluyen funciones de EDR y otros no. Lo importante es qué funciones están licenciadas, activadas en todos los equipos y realmente monitoreadas. Confirme la configuración exacta en lugar de suponerla.
¿Cada cuánto debemos revisar las respuestas?
Por lo menos una vez al año antes de la renovación, y cada vez que agregue accesos remotos, cambie de proveedor, migre sistemas o abra una nueva oficina.
Si se acerca su renovación y no está seguro de que todas las respuestas sean exactas, solicite una evaluación de TI gratuita. Core Florida IT revisa sus controles frente a las preguntas, le ayuda a cerrar brechas y arma la carpeta de evidencia, para oficinas en Miami, Fort Lauderdale y el resto del sur de la Florida.