Lista de endurecimiento de seguridad para Proxmox: red, host, acceso, VM y respaldos
Lista de endurecimiento de Proxmox VE por capas, con comandos y configuración reales: el puerto 8006 fuera de internet, 2FA, roles y tokens acotados, VLAN, firewall y respaldos protegidos.
El endurecimiento de seguridad de Proxmox se resume en cinco capas: mantener la interfaz de administración fuera de internet, blindar el host, controlar quién puede hacer qué, aislar las máquinas virtuales entre sí y proteger las copias de seguridad para que un atacante no pueda borrar su camino de regreso. Esta lista recorre cada capa con los ajustes y comandos de Proxmox VE que usamos al construir o auditar un clúster.
Puntos clave
- Nunca exponga el puerto 8006 ni SSH a internet. Acceda a la administración mediante una VPN o un servicio de acceso Zero Trust.
- Active la autenticación de dos factores (TOTP o WebAuthn) para
root@pamy para cada administrador, y deje de usar root para el trabajo diario. - Use roles, grupos y tokens de API con separación de privilegios, para que cada persona e integración tenga solo lo que necesita.
- Separe el tráfico de administración, del clúster (corosync), de almacenamiento y de las VM en VLAN propias, y active el firewall de Proxmox a nivel de datacenter, host y VM.
- Respalde en Proxmox Backup Server con cifrado del lado del cliente, trabajos de verificación y una copia externa que las credenciales de producción no puedan borrar.
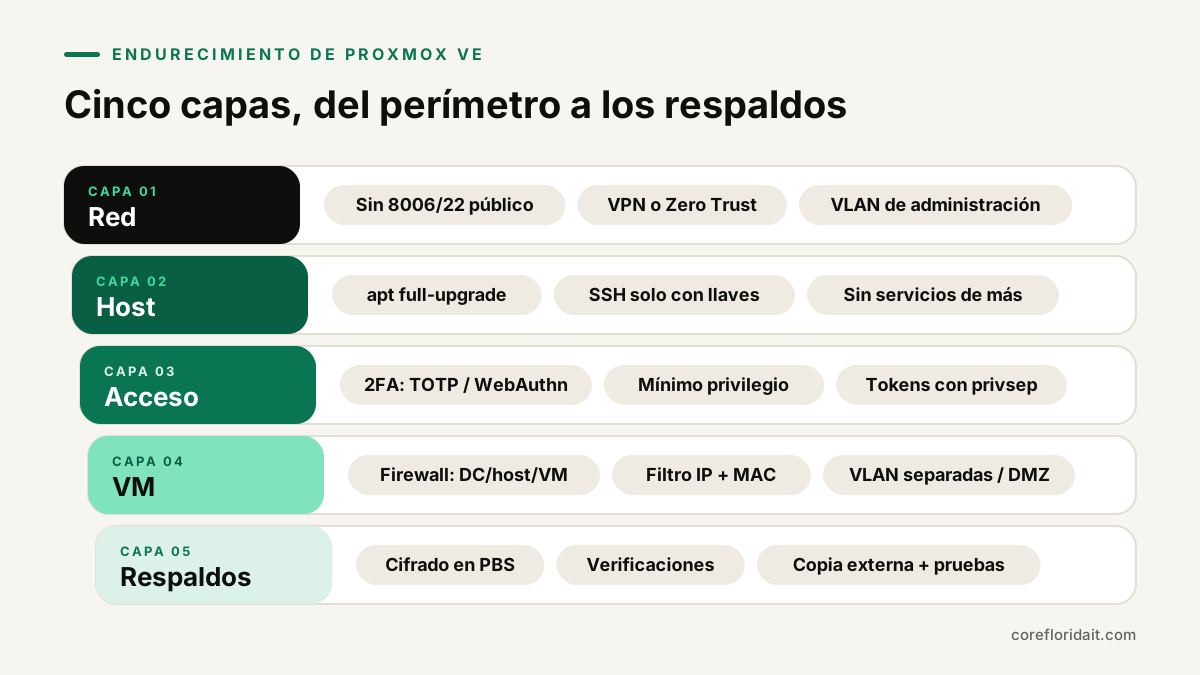
Capa 1: Red. La administración, en privado
La interfaz web de Proxmox (TCP 8006) y SSH son superficies administrativas. Su lugar es una red de administración a la que solo lleguen los administradores.
- Sin redirección de puertos hacia 8006, 22 o 3128 en su firewall. Verifique desde fuera de su red que nada responda.
- Administración remota por VPN (WireGuard, IPsec o la VPN de su firewall) o mediante un servicio de acceso Zero Trust con su propia verificación de identidad y MFA delante de la interfaz.
- VLAN de administración dedicada. La IP de administración del host vive en una VLAN a la que no pueden llegar las estaciones de trabajo ni el Wi-Fi de invitados.
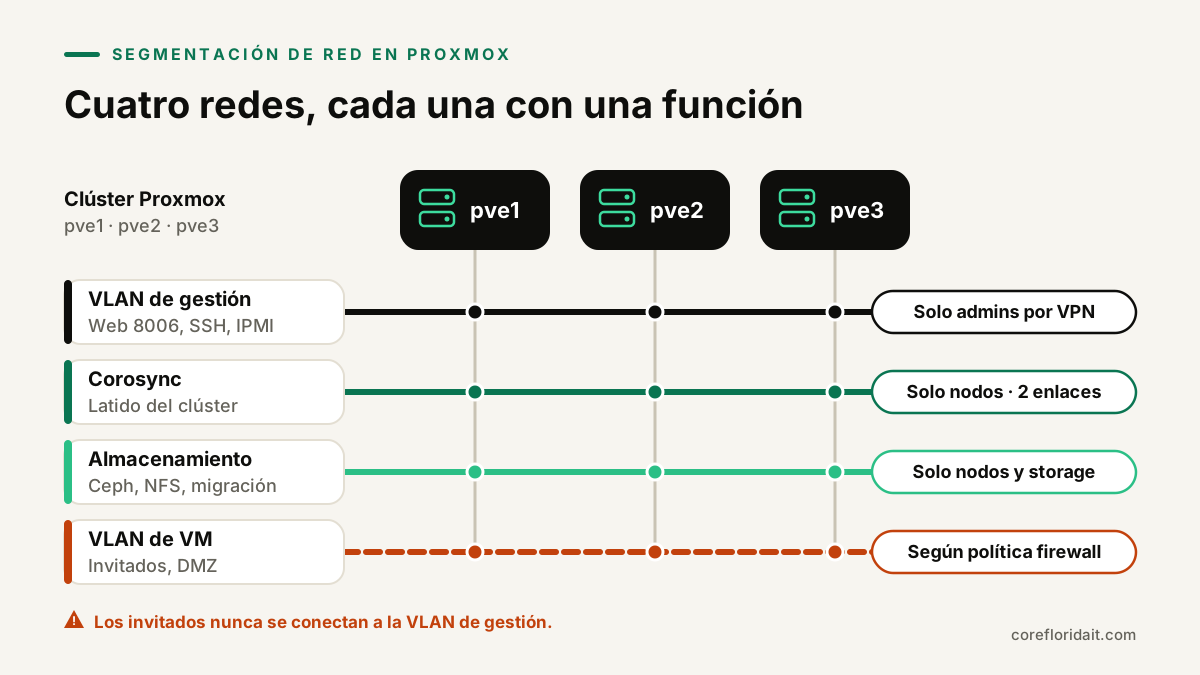
Un plan de segmentación típico para un clúster pequeño:
| Red | Qué transporta | Quién debe llegar |
|---|---|---|
| VLAN de administración | Interfaz web (8006), SSH, API, IPMI/iDRAC/iLO | Estaciones de administradores, usuarios de VPN |
| Corosync (clúster) | Latido del clúster y sincronización de configuración | Solo los nodos Proxmox, idealmente un enlace dedicado más uno redundante |
| Almacenamiento | Ceph, NFS, iSCSI, replicación, migración | Solo nodos Proxmox y almacenamiento |
| VLAN de VM | Tráfico de invitados, separado por función (servidores, DMZ, laboratorio) | Usuarios y servicios según su política de firewall |
Corosync es sensible a la latencia y no debe compartir un enlace saturado con almacenamiento o respaldos; la documentación del Cluster Manager de Proxmox recomienda una red separada. Las interfaces de gestión fuera de banda (iDRAC, iLO, IPMI) merecen la misma protección que el propio hipervisor.
Capa 2: Host. Actualizar, recortar y blindar SSH
Mantenga Proxmox actualizado
Configure el repositorio correcto según su licencia: el enterprise con suscripción o el no-subscription en caso contrario. Nunca mezcle fuentes de Debian testing. Actualice con una actualización completa, no con un simple apt upgrade, que puede dejar los paquetes de Proxmox en un estado inconsistente:
apt update
apt full-upgrade
pveversion -v
pveupgrade es el envoltorio de Proxmox que ejecuta la misma actualización y avisa cuando hace falta reiniciar por un kernel nuevo. En un clúster, actualice un nodo a la vez después de migrar sus VM, y lea las notas de versión antes de cambios de versión mayor.
SSH: solo llaves
Cree un archivo como /etc/ssh/sshd_config.d/hardening.conf:
PasswordAuthentication no
KbdInteractiveAuthentication no
PermitRootLogin prohibit-password
MaxAuthTries 3
Luego valide y recargue:
sshd -t && systemctl reload ssh
En clústeres, mantenga PermitRootLogin prohibit-password en lugar de no: los nodos Proxmox usan llaves SSH de root para comunicarse entre sí durante migraciones y algunas tareas del clúster. Restrinja SSH en el firewall a la red de administración.
Desactive lo que no usa
Liste lo que está escuchando y cuestione cada puerto:
ss -tulpn
Por ejemplo: si nunca usa NFS, rpcbind (puerto 111) no necesita escuchar en interfaces públicas; si nadie usa consolas SPICE, spiceproxy (3128) puede bloquearse en el firewall. Haga estos cambios de forma deliberada, uno por uno, y confirme que el clúster sigue funcionando. No instale entornos de escritorio, servidores web ni software ajeno en el hipervisor.
Capa 3: Acceso. 2FA, mínimo privilegio y tokens
Autenticación de dos factores
En Datacenter > Permissions > Two Factor, agregue TOTP o WebAuthn (llaves de seguridad, passkeys) para root@pam y cada cuenta de administrador, y genere claves de recuperación guardadas en su gestor de contraseñas. WebAuthn necesita que la interfaz se abra siempre con el mismo nombre de host y un certificado válido, así que configure eso primero.
Cuentas nominativas y roles
Root es para emergencias. Dé a cada persona una cuenta propia en el realm de Proxmox VE (@pve) o en su directorio (LDAP/AD/OpenID Connect), agrúpelas y asigne roles predefinidos en la ruta más acotada posible:
pveum group add vm-operators
pveum user add maria@pve --groups vm-operators
pveum acl modify /pool/accounting --groups vm-operators --roles PVEVMUser
pveum acl modify / --groups vm-operators --roles PVEAuditor
Roles útiles: PVEAuditor (solo lectura), PVEVMUser (consola, encendido y respaldo de las VM asignadas), PVEVMAdmin, PVEDatastoreUser. Los pools de recursos facilitan limitar permisos a un conjunto de VM y almacenamiento.
Tokens de API con separación de privilegios
Las herramientas de monitoreo, automatización y respaldo deben usar tokens de API, nunca la contraseña de un usuario:
pveum user add monitoring@pve
pveum user token add monitoring@pve grafana --privsep 1
pveum acl modify / --tokens 'monitoring@pve!grafana' --roles PVEAuditor
Con --privsep 1 el token recibe solo los permisos que usted le asigne explícitamente, no todo lo que puede hacer su usuario. Defina una fecha de vencimiento cuando sea posible y revoque los tokens de las herramientas que ya no use.
Audite lo que pasa
- Datacenter > Tasks y el registro de tareas de cada nodo muestran quién inició, detuvo, migró o eliminó qué.
- El registro de acceso a la API y la web está en
/var/log/pveproxy/access.log; los eventos de SSH y PAM, en el journal (journalctl -u ssh). - Envíe los registros a un syslog central o SIEM para que un host comprometido no pueda borrar su propio historial sin que se note.
- Configure Datacenter > Notifications (destinos SMTP, sendmail, Gotify o webhook) para que los respaldos fallidos, errores de replicación y eventos de fencing lleguen a una persona.
Capa 4: VM. Aislar a los invitados
El firewall de Proxmox en tres niveles
El firewall de Proxmox funciona a nivel de datacenter (/etc/pve/firewall/cluster.fw), de host (/etc/pve/nodes/<node>/host.fw) y de VM o contenedor (/etc/pve/firewall/<vmid>.fw). Empiece en el datacenter con una política de entrada que niegue por defecto y un conjunto de IP de administración explícito:
[OPTIONS]
enable: 1
policy_in: DROP

[IPSET management]
10.10.10.0/24

[RULES]
IN ACCEPT -source +management -p tcp -dport 8006
IN ACCEPT -source +management -p tcp -dport 22
El IP set management tiene un significado especial: Proxmox permite automáticamente desde él la interfaz web, SSH y el acceso relacionado con el clúster. Antes de activar una política DROP, confirme que su propia dirección está en ese conjunto y mantenga disponible el acceso por consola o IPMI, o podría quedarse fuera.
A nivel de VM, active el firewall en la interfaz de red de la VM (firewall=1) y en sus opciones de firewall, y permita solo los puertos que ese servicio necesita. Active las opciones IP filter y MAC filter para impedir que un invitado suplante direcciones.
Más hábitos de aislamiento
- Nunca conecte tarjetas de red de invitados al bridge o VLAN de administración.
- Ponga los servicios expuestos a internet en su propia VLAN (DMZ) y sepárelos con firewall de los servidores internos.
- Prefiera contenedores sin privilegios; use VM para todo lo que no sea de confianza o esté expuesto.
- Mantenga actualizados el agente de QEMU y los sistemas operativos invitados: el hipervisor no protege a un invitado vulnerable frente a internet.
- Limite quién puede abrir consolas: el acceso a la consola de una VM suele equivaler a acceso de administrador dentro de ella.
Capa 5: Copias de seguridad. Cifradas, verificadas y fuera de alcance
Los operadores de ransomware buscan primero el sistema de respaldo. Con Proxmox Backup Server:
- Cifrado del lado del cliente. Agregue el almacenamiento PBS en Proxmox VE con una clave de cifrado; los datos se cifran antes de salir del host. Guarde la clave (y su copia en papel o en el gestor de contraseñas) lejos del clúster: sin ella no se puede restaurar.
- Usuario de respaldo con mínimo privilegio. La cuenta que Proxmox VE usa en PBS debe tener
DatastoreBackup, que crea respaldos pero no puede depurar los antiguos, así un hipervisor comprometido no puede borrar el historial. - Trabajos de verificación en el datastore para releer los fragmentos y detectar corrupción, además de depuración (prune) y recolección de basura programadas.
- Copia externa. Un segundo PBS que se sincroniza desde su propio lado, con credenciales que el sitio principal no conoce. Esa copia también cubre los riesgos de la temporada de huracanes para oficinas en Miami-Dade y Broward.
- Pruebas de restauración. Restaure una VM en una red aislada de forma programada y documente el resultado. Una estrategia 3-2-1 solo es real cuando las restauraciones funcionan.
Lista rápida de auditoría
| Control | Está listo cuando |
|---|---|
| 8006/22 no accesibles desde internet | Un escaneo externo los muestra cerrados |
| 2FA en root@pam y en todos los administradores | Cada administrador tiene TOTP o WebAuthn y claves de recuperación |
| Cuentas nominativas, sin root compartido | Root solo se usa en emergencias |
| Tokens con separación de privilegios | Cada token tiene ACL explícitas y mínimas |
| Firewall activo con negación por defecto | Reglas de datacenter, host y VM revisadas |
| VLAN separadas de administración, corosync, almacenamiento y VM | Los invitados no pueden llegar a la red de administración |
| Actualizaciones con full upgrade | Nodos en la versión menor vigente |
| PBS con cifrado, verificación y sincronización externa | Última prueba de restauración documentada |
| Notificaciones configuradas | Un trabajo fallido llega a una persona |
Errores comunes
- Redirigir el puerto 8006 "temporalmente" y olvidarlo.
- Activar el firewall con política DROP antes de crear el IP set de administración.
- Hacer la administración diaria como
root@pamsin 2FA. - Tokens de API sin separación de privilegios para herramientas de monitoreo.
- Respaldos en el mismo almacenamiento y con las mismas credenciales que producción.
- Corosync en el mismo enlace congestionado que almacenamiento y respaldos.
Preguntas frecuentes
¿Basta con el firewall de Proxmox?
No. Es excelente para reglas de host y VM, pero complementa, no reemplaza, el firewall perimetral, la segmentación por VLAN y el acceso mediante VPN o Zero Trust.
¿Necesitamos el repositorio enterprise?
El repositorio enterprise recibe las actualizaciones después de más pruebas e incluye suscripción; el no-subscription funciona bien para muchas pequeñas empresas, aunque recibe los paquetes antes. En ambos casos, lo importante es aplicar las actualizaciones con regularidad.
¿Podemos desactivar SSH de root por completo?
No en un clúster sin romper operaciones entre nodos. Use acceso de root solo con llave, restrinja SSH a la red de administración y use cuentas nominativas para las personas.
¿Esto aplica después de migrar desde VMware?
Sí. Si viene de ESXi, siga nuestra guía de migración de VMware a Proxmox y trate el endurecimiento como parte del proyecto, no como una fase posterior.
Core Florida IT diseña, migra y endurece clústeres Proxmox para empresas en Miami, Doral y todo el sur de la Florida, con soporte remoto en todo el país. Conozca nuestro servicio de virtualización con Proxmox o solicite una evaluación de TI gratuita y revisaremos su clúster actual con esta lista.